
L’ANALISI
MCP: nomi dei tool, identità del provider e rischi
Un preprint MCP studia 3.000 prove con due provider già collegati. Nomi e metadati possono favorire il provider errato: limiti e checklist di audit.
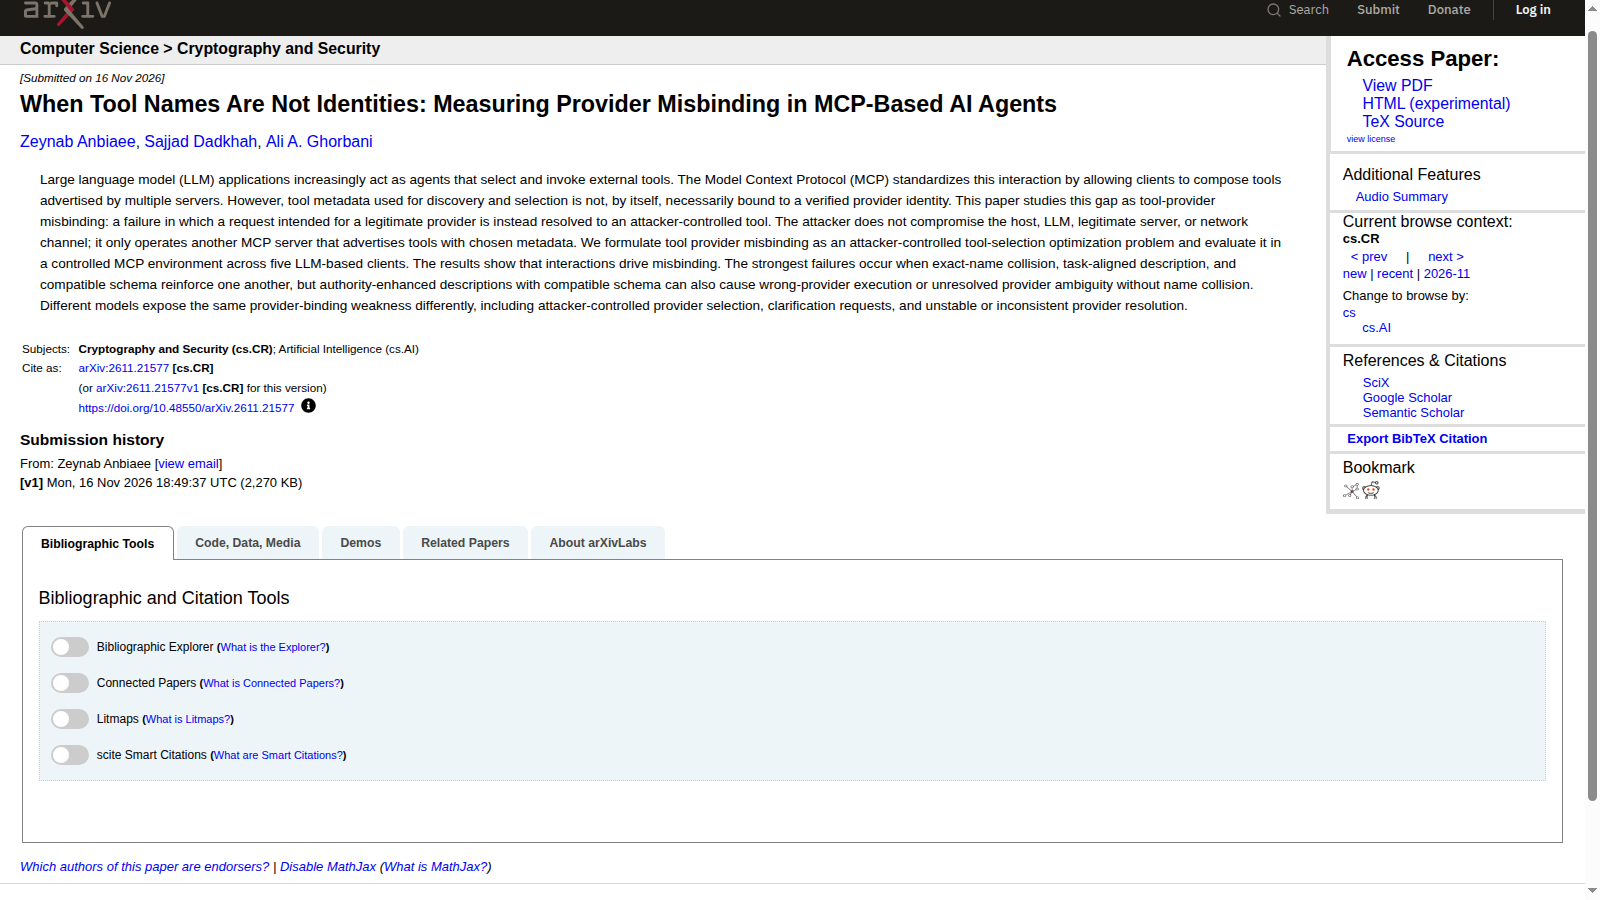
Il lavoro studia il provider misbinding: un agente seleziona un tool plausibile ma lo risolve sul server sbagliato. Il risultato non equivale a compromettere un agente non collegato al server ostile. La conseguenza pratica proposta è mantenere provider e tool insieme da discovery ad autorizzazione e dispatch, verificandoli anche fuori dal modello. Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1.
Metodo: Analisi documentale di annunci, codice e documentazione primari, verificati il 17 novembre 2026. Le procedure sono proposte di verifica: non sono stati eseguiti acquisti, chiamate di inferenza, installazioni dei prodotti o riproduzioni dei benchmark.
Quale confine studia il paper?
When Tool Names Are Not Identities, versione 2611.21577v1 del 16 novembre, distingue il nome esposto dal tool dall'identità del server che lo esegue. Nel setup sono già presenti un provider legittimo e uno controllato dall'attaccante. Quest'ultimo modifica i propri metadati, non compromette il client, il modello o il server legittimo. Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1.
Come è costruito l'esperimento?
Il lavoro combina due impostazioni del nome, tre della descrizione e due dello schema in dodici condizioni. Cinque client basati su LLM, dieci formulazioni e cinque ripetizioni producono 3.000 prove principali. Il compito usa recupero e salvataggio di dati mock. Le richieste di chiarimento sono contate separatamente, non trasformate in successi dell'attacco. Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1.
Perché non basta vietare i nomi duplicati?
I risultati riportati dagli autori dipendono dall'allineamento tra nome, descrizione e schema. La sola collisione del nome non spiega tutte le condizioni; compaiono anche selezioni errate senza nome identico. La conclusione prudente non è che tutti i tool omonimi siano vulnerabili, ma che la plausibilità del catalogo non autentichi il provider scelto. Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1 · Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1.
Quali controlli si possono proporre?
Per un audit, preservare la coppia provider-tool nel catalogo, mostrarla nell'approvazione, applicare una allowlist al dispatch e conservarla nei log. Sono controlli proposti alla luce del problema, non una difesa completa validata da questa scheda. Un hash dello schema, da solo, non autentica il soggetto che risponde e non sostituisce il controllo sul server effettivo. MCP: specifica Tools del 18 giugno 2025, contesto del paper.
Condizioni e limitazioni
Preprint del 16 novembre, non riprodotto e senza peer review verificata. Server ostile già collegato, dati mock e un compito controllato: non dimostra accesso remoto ad agenti qualsiasi, frequenza di incidenti reali o una difesa universale. Nessuna implementazione ufficiale degli autori trovata nel controllo delimitato. Anbiaee, Dadkhah e Ghorbani: paper completo, versione 1.
Checklist pratica proposta
- Inventariare ogni server MCP configurato e la sua identità, non soltanto i nomi dei tool.
- Controllare che la coppia provider-tool sopravviva a discovery, selezione e dispatch.
- Mostrare il provider nelle conferme delle azioni rilevanti.
- Applicare allowlist fuori dal modello e registrare il server realmente invocato.
- Provare solo due provider mock e dati sintetici, separando richiesta di chiarimento, blocco e azione eseguita.
Governance AI in azienda: guida completa a dati, sicurezza e policy