
L’ANALISI
Browse 0.1.0: browser reale, tool e limiti di accesso
Browse 0.1.0 usa un binario Rust e distingue i tool OpenCode da execute negli altri client. Il browser resta quello reale: limiti e controlli.
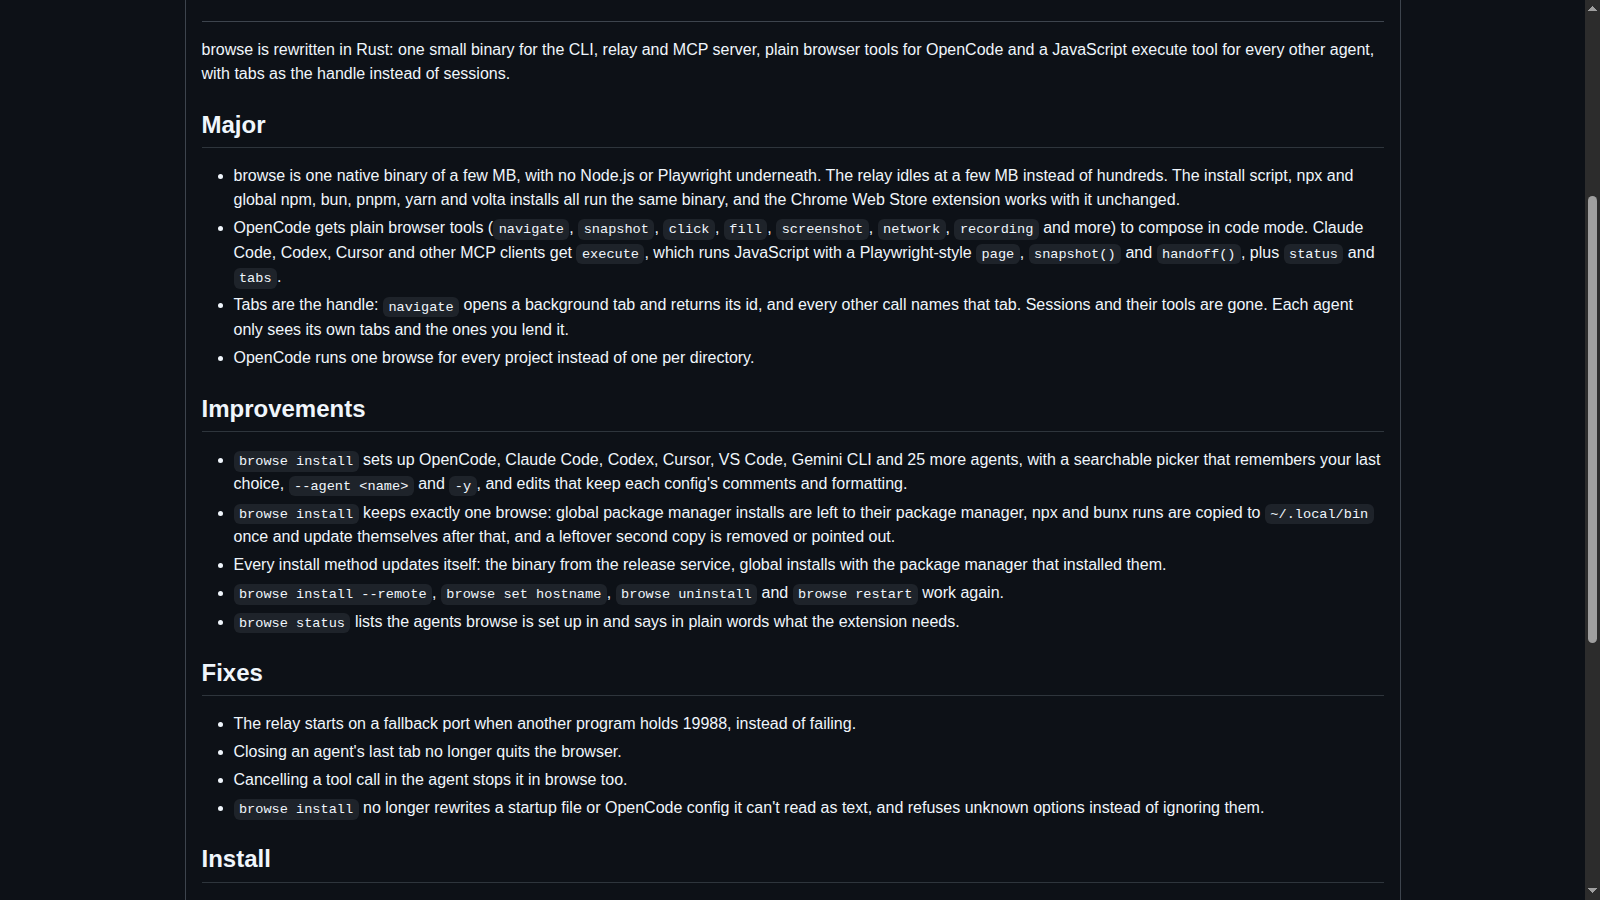
In breve: Browse 0.1.0 cambia il ponte tra agente e browser, non trasforma il browser personale in un ambiente isolato. Il delta è il binario Rust e la diversa superficie MCP per OpenCode e gli altri client. Per valutarlo conviene separare facilità di collegamento, permessi effettivi e controllo delle operazioni sensibili. Browse 0.1.0: release ufficiale e nuova superficie MCP.
Metodo: Analisi documentale delle fonti primarie verificata il 17 novembre 2026. Nessuna installazione, aggiornamento di produzione o prova prestazionale dei progetti è stata eseguita per queste notizie.
Che cosa cambia con il binario Rust?
Le note descrivono un unico binario per CLI, relay e server MCP, senza Node.js o Playwright sottostanti al runtime. Le tab sostituiscono le sessioni come riferimento delle chiamate. La conseguenza pratica è ricontrollare integrazioni e istruzioni precedenti: la somiglianza dei comandi non dimostra che il vecchio contratto di sessione sia ancora valido. Browse 0.1.0: release ufficiale e nuova superficie MCP.
Perché i client non ricevono tutti gli stessi tool?
OpenCode ottiene operazioni esplicite come navigazione, snapshot e click. Claude Code, Codex e gli altri client ricevono execute, status e tabs; execute espone JavaScript con un’interfaccia di tipo Playwright. Questo non rende Browse un modello di ragionamento: l’agente decide la sequenza e il ponte esegue operazioni. Un confronto deve indicare quale client e quale modalità usa. Browse 0.1.0: release ufficiale e nuova superficie MCP.
Dove finisce il controllo dell’agente?
La documentazione prevede handoff alla persona per passaggi come login, secondo fattore e pagamento. Le origini consentite sono opzionali; il README avverte esplicitamente di non trattare il sandbox di execute come barriera di sicurezza. La proposta prudente è partire con pagine e dati sintetici, senza sessioni personali, e verificare i limiti prima di affidare un account autenticato. Browse 0.1.0: README versionato, handoff e confini di sicurezza.
Quale prova minima rende utile una valutazione?
Un protocollo sensato usa una pagina demo con un risultato noto, controlla l’output e poi verifica handoff, origine non consentita e revoca del pairing. Sono passaggi proposti, non prove già svolte. Un’installazione riuscita o uno screenshot corretto non dimostrerebbero da soli che il controllo resti efficace durante un flusso con credenziali o azioni irreversibili. Browse 0.1.0: README versionato, handoff e confini di sicurezza.
Condizioni e limitazioni
Il README descrive restrizioni di origine opzionali e avverte che il sandbox di execute non è un confine di sicurezza. Nessuna installazione o prova con account personali è stata eseguita qui. Browse 0.1.0: README versionato, handoff e confini di sicurezza.
Checklist pratica proposta
- Fissare versione, client MCP e modalità dei tool.
- Usare un profilo di prova senza account o dati reali.
- Confrontare un risultato browser con una fixture nota.
- Provare un’origine non consentita quando la restrizione è configurata.
- Verificare che un login torni davvero alla persona.
- Revocare il pairing e controllare che l’accesso termini.