
L’ANALISI
ARTEX: cosa misurano i 1.465 host di Censys
ARTEX: Censys rileva 1.465 host con console esposta e circa 650 configurazioni uniformi. Il conteggio non misura attacchi, vittime o operatori.
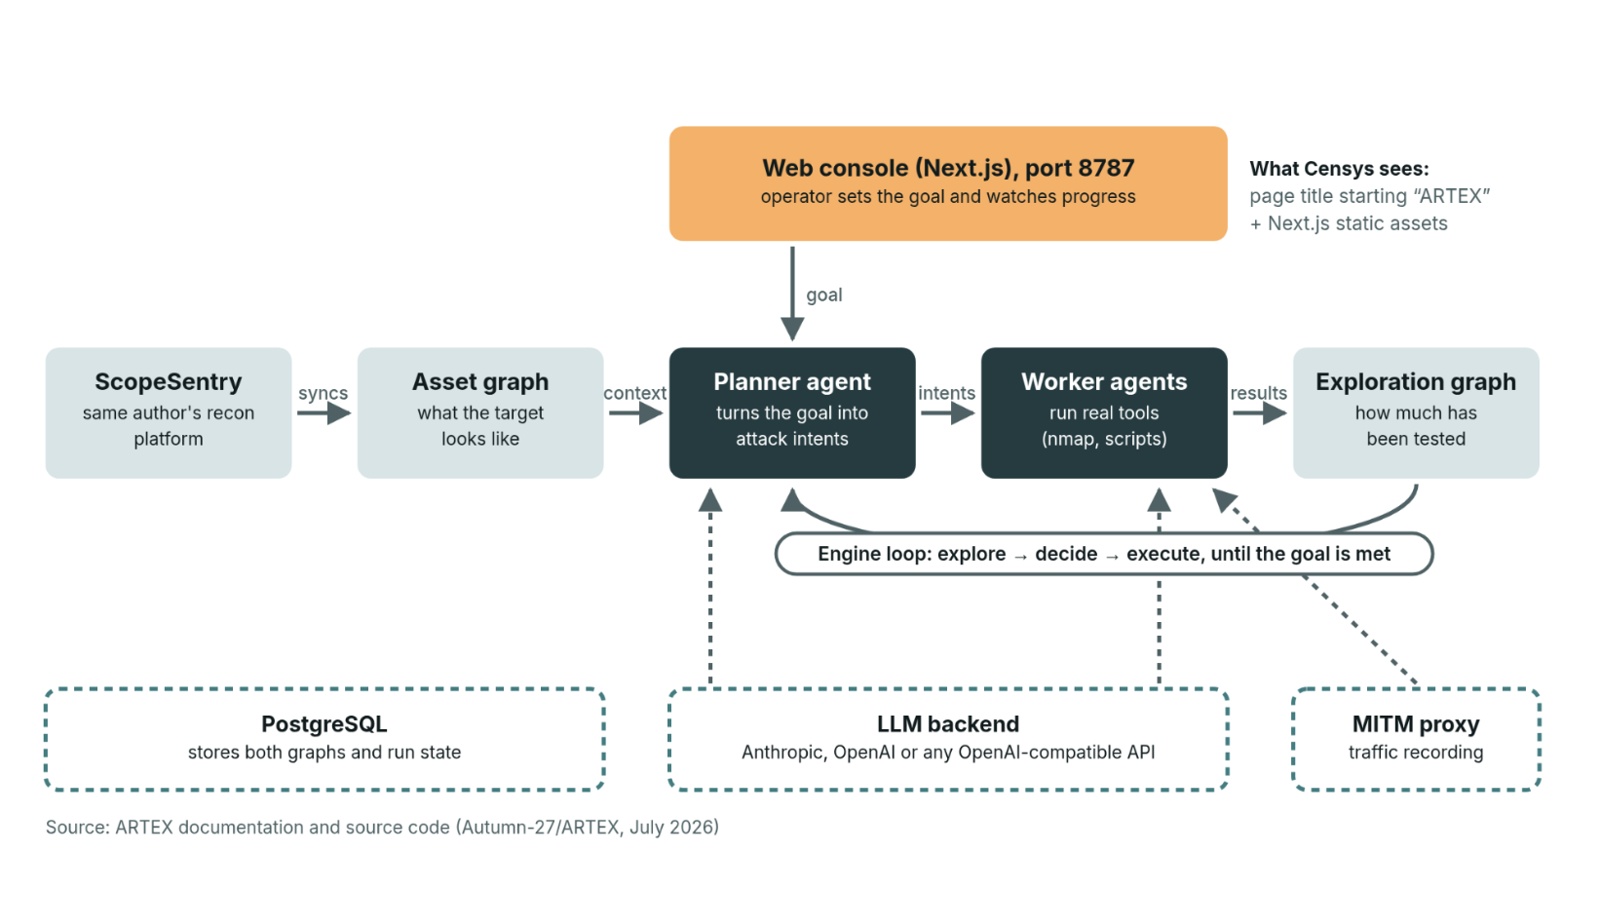
In breve: I 1.465 del rapporto Censys sono host nei quali è stata osservata una console ARTEX esposta, non attacchi né vittime. Il dato serve a discutere superficie esposta e qualità dell’inventario. Per usarlo in una decisione difensiva occorre mantenere separate unità contata, duplicazioni probabili e prove di attività effettiva. Censys: ARTEX, Agentic Asbestos (5 novembre 2026).
Verifica documentale del 7 novembre 2026 sul rapporto primario Censys del 5 novembre. Non sono stati interrogati host terzi, eseguiti strumenti offensivi o ripetute scansioni. Le azioni proposte riguardano soltanto inventario e log dei sistemi propri o esplicitamente autorizzati.
Che cosa rappresentano i 1.465 host?
Censys descrive il riconoscimento delle console tramite il titolo della pagina insieme ad asset statici Next.js. L’unità pubblicata è l’host nel proprio censimento, non il numero di persone dietro gli indirizzi né il numero di campagne. La fonte precisa inoltre che alcune istanze possono appartenere a tester autorizzati. Il rapporto è stato pubblicato il 5 novembre; la data non va confusa con quella di un incidente appena avvenuto. La sintesi indica il 4 novembre per lo snapshot, mentre il corpo scrive 3 novembre: non c’è una base per scegliere una delle due come risolta.
Censys: ARTEX, Agentic Asbestos (5 novembre 2026).
Perché circa 650 host cambiano l’interpretazione?
Il documento descrive due insiemi da 493 e 157 host con configurazioni uniformi. La loro somma è circa 650 e la fonte interpreta il pattern come possibile provisioning ripetuto, non centinaia di operatori indipendenti. Escludendoli parla di circa 815 deployment dall’aspetto distinto. È una deduplicazione interpretativa del fornitore: non un’identificazione personale o una dimostrazione che i restanti deployment siano tutti indipendenti. In un report operativo terrei quindi separati conteggio grezzo, raggruppamento e criterio usato per costruirlo.
Censys: ARTEX, Agentic Asbestos (5 novembre 2026).
Quali conclusioni non sono supportate dal censimento?
La presenza della console non dimostra compromissione di un bersaglio, autonomia completa dell’agente o intento malevolo. Censys richiama campagne riportate in ottobre per dare contesto all’uso del framework: quei casi non sono la verifica indipendente dell’intero conteggio di novembre. Anche la compresenza di altri strumenti sullo stesso host richiede interpretazione. La lettura utile è distinguere capacità dichiarata, attività osservata ed esito documentato, senza trasformare una ricognizione di superficie in un totale di attacchi riusciti.
Censys: ARTEX, Agentic Asbestos (5 novembre 2026).
Come tradurlo in un controllo difensivo circoscritto?
Per i soli sistemi propri o autorizzati il protocollo proposto parte dall’inventario delle console amministrative esposte e dai relativi responsabili. Una presenza inattesa va correlata con change log, processi, accessi e traffico disponibile, non classificata usando soltanto il nome del prodotto. Un eventuale sospetto di compromissione va gestito nel percorso di risposta agli incidenti già previsto. Il censimento è uno spunto per verificare il proprio perimetro, non un elenco di destinazioni da contattare, scansionare o provare. Nessuno di questi controlli è stato eseguito nel ciclo editoriale.
Censys: ARTEX, Agentic Asbestos (5 novembre 2026).
Condizioni e limitazioni
Conteggio del fornitore non rimisurato. La sintesi data lo snapshot al 4 novembre, il corpo al 3 novembre: la discordanza resta aperta. Configurazioni simili non provano identità dell’operatore; una console esposta non prova un attacco riuscito.
Checklist pratica
- Annotare fonte, data del rapporto e discordanza fra le due date dello snapshot.
- Specificare sempre l’unità: host osservati, non vittime, operatori o attacchi.
- Conservare distinti conteggio grezzo e raggruppamenti di configurazioni simili.
- Controllare soltanto console e log del proprio perimetro o di quello autorizzato.
- Separare manutenzione dell’esposizione e risposta a eventuali indicatori di compromissione.