
L’ANALISI
GPT-6 Cyber: accesso Daybreak, prezzi e limiti API
GPT-6 Cyber richiede Daybreak Red e approvazione dedicata. API da 20 dollari input e 100 output per milione di token, non accesso libero.
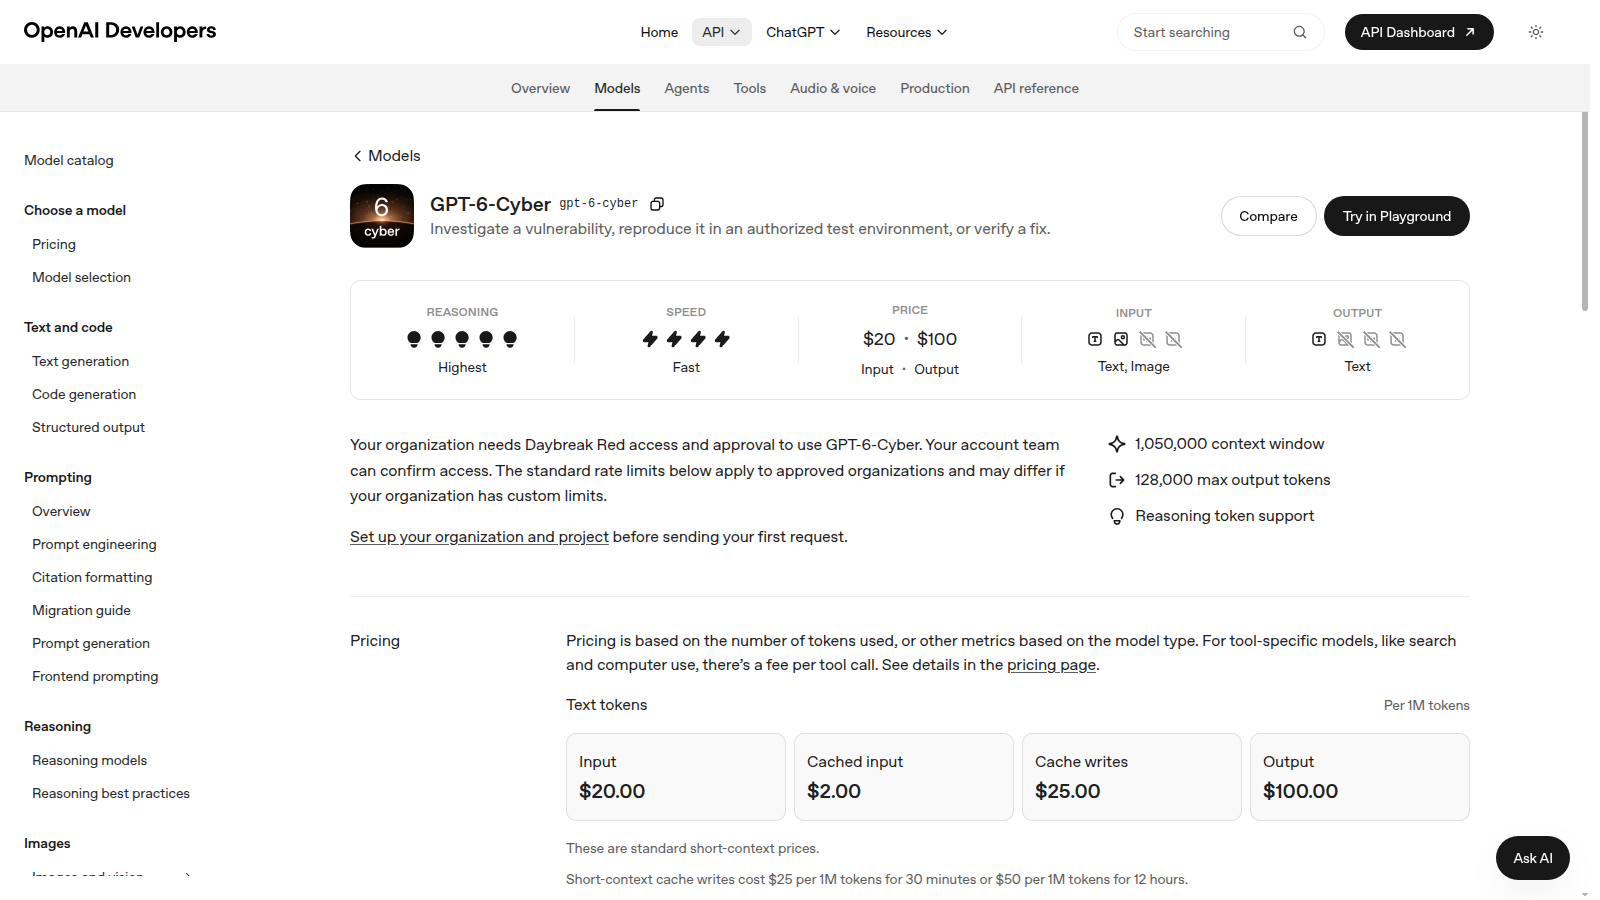
In breve: GPT-6 Cyber è il modello OpenAI annunciato il 5 novembre 2026 per individuare vulnerabilità sfruttabili e sviluppare correzioni entro uno scope autorizzato. Non è un endpoint aperto a qualsiasi cliente: la documentazione richiede Daybreak Red, approvazione aggiuntiva del modello e un progetto abilitato. Scheda ufficiale OpenAI.
Verifica documentale del 5 novembre 2026: feed RSS ufficiale, scheda del modello e guida Daybreak acquisiti via HTTPS. L’articolo dell’annuncio non è stato letto perché restituisce HTTP 403 e una schermata di verifica nel browser. Nessuna sua tabella, prova o prestazione è attribuita a questa analisi. Nessuna richiesta al modello, scansione, exploit, spesa API o conferma dell’accesso di un account.
È già utilizzabile da qualsiasi account API?
No. La scheda richiede sia Daybreak Red sia l’approvazione specifica per GPT-6-Cyber. La guida distingue l’autorizzazione dell’organizzazione dall’abilitazione del progetto e dal permesso per il modello. Se manca uno di questi livelli, selezionare un parametro non lo crea. Per una squadra di sicurezza il primo controllo è quindi amministrativo: quale organizzazione e quale progetto possiedono davvero l’accesso, non se il codice d’esempio è sintatticamente corretto.
OpenAI API: scheda GPT-6-Cyber, accesso, specifiche e prezzi; OpenAI API: configurazione Daybreak e requisiti di GPT-6-Cyber.
Che cosa configura Daybreak, e che cosa non concede?
Il campo access_programs.cyber seleziona il programma nella richiesta; per GPT-6-Cyber la guida mostra daybreak_red. Non concede nuovi diritti e non garantisce che ogni richiesta superi i controlli di sicurezza. Le organizzazioni Red devono richiedere SSO e imporre MFA tramite il proprio identity provider. Sono requisiti del perimetro operativo, non una dimostrazione che il modello sia installato in locale o che qualsiasi attività sia autorizzata.
OpenAI API: configurazione Daybreak e requisiti di GPT-6-Cyber.
Quali controlli aggiuntivi servono al progetto?
Per l’API di GPT-6-Cyber OpenAI richiede una allowlist degli IP pubblici dai quali partono le richieste. La guida indica un progetto non predefinito quando si usano controlli per progetto. Se il progetto usa Zero Data Retention, occorre configurare Private Safety Processing e verificarne lo stato validato; questa configurazione si applica a tutto il traffico API di quel progetto. Non trasformo quindi la sola sigla ZDR in una promessa generica sul trattamento dei dati.
OpenAI API: configurazione Daybreak e requisiti di GPT-6-Cyber.
Quanto costa la scheda API, senza inventare un preventivo?
La scheda espone prezzi standard di contesto breve per un milione di token: 20 dollari in input, 2 per input in cache e 100 in output. Sono voci distinte, non il prezzo di una vulnerabilità trovata o di un’attività completa. Non ho calcolato una spesa per assessment: mancano volume, durata, uso degli strumenti e tentativi. Prima di un acquisto serve verificare il listino applicabile e un tetto di consumo, non moltiplicare un prezzo unitario per una promessa di produttività.
OpenAI API: scheda GPT-6-Cyber, accesso, specifiche e prezzi.
Il contesto ampio dimostra una buona analisi del codice?
La scheda dichiara 1.050.000 token di contesto e un massimo di 128.000 token in uscita. Supporta testo e immagini in ingresso, con testo in uscita; audio e video non sono supportati. Sono limiti e modalità documentati, non risultati su un repository reale. Una finestra ampia può cambiare quali materiali si possono fornire, ma non dimostra da sola completezza dell’audit, correttezza delle patch o assenza di falsi positivi.
OpenAI API: scheda GPT-6-Cyber, accesso, specifiche e prezzi.
Quale prova controllata proporrei prima di usarlo sul lavoro?
Solo dopo aver verificato accesso e autorizzazioni, proporrei una piccola applicazione di laboratorio posseduta dal team, con un difetto già noto e una patch confrontabile. Registrare revisione del codice, perimetro, input ammessi, costi e risultati; chiedere un test di regressione, quindi eseguirlo con strumenti indipendenti. Questa è una procedura proposta, non eseguita. Il confine resta il sistema autorizzato: nessuna scansione di terzi, segreto reale o dato cliente serve a validare il primo esperimento.
OpenAI API: configurazione Daybreak e requisiti di GPT-6-Cyber.
Checklist prima di una prova autorizzata
- Confermare Daybreak Red e approvazione dedicata del modello con il referente dell’account.
- Separare organizzazione, progetto, chiave API e permessi effettivi del modello.
- Verificare SSO, MFA e allowlist degli IP prima di qualsiasi richiesta.
- Se si usa ZDR, verificare Private Safety Processing e lo stato validato sul progetto.
- Usare solo un laboratorio autorizzato, dati non sensibili e un budget esplicito.
- Validare patch e test con strumenti indipendenti; non dedurre qualità dai soli limiti di contesto.
Condizioni e limiti
Analisi delle fonti ufficiali, non prova del modello o delle capacità offensive. Nessuna chiamata API, verifica di accesso o misura di efficacia. L’annuncio web restituisce 403; data e descrizione sono confermate dal feed ufficiale, dettagli operativi dalla documentazione API.