
L’ANALISI
GitHub Copilot in Slack: quando la conversazione può aprire una pull request
La preview porta pianificazione, triage e delega di modifiche ai repository dentro Slack, con sessioni condivise e controlli GitHub esistenti.
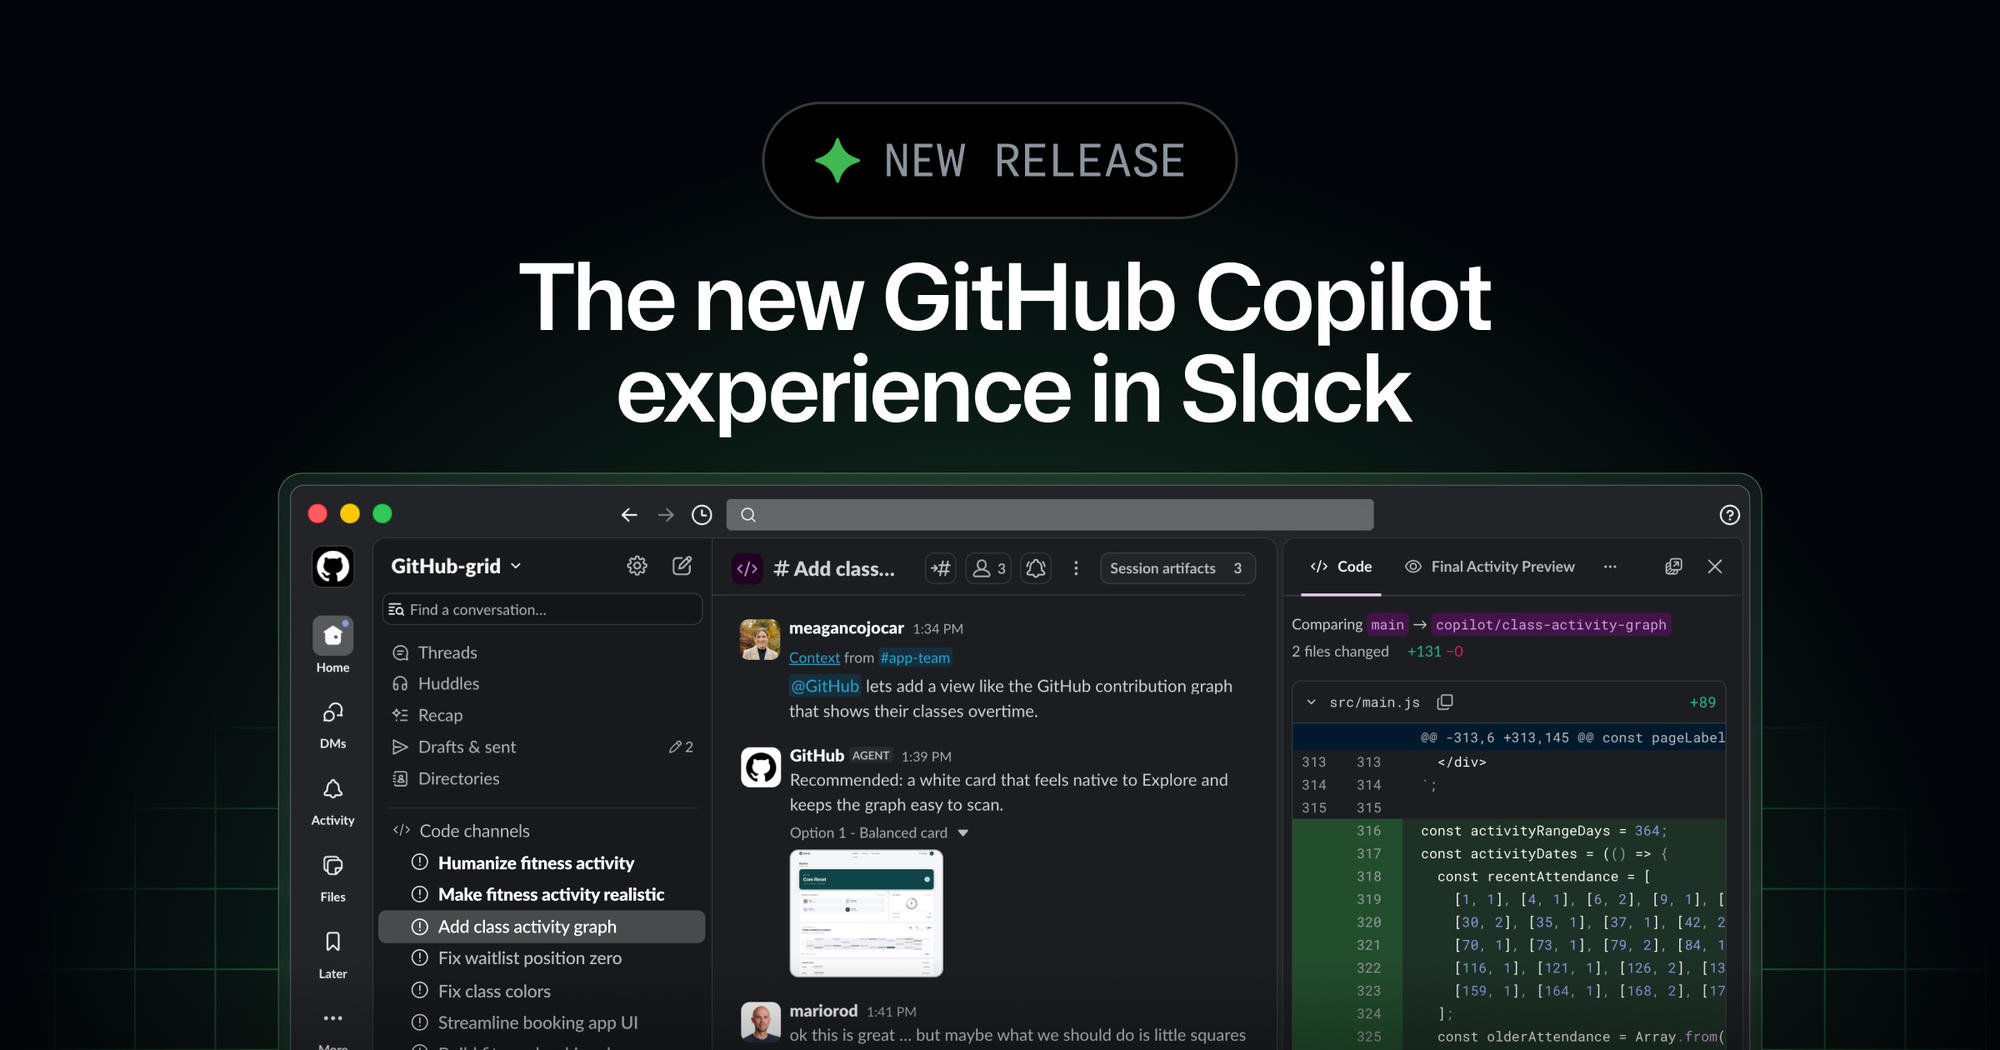
In breve: GitHub Copilot in Slack permette di avviare una sessione agente da messaggi, canali o thread e di arrivare fino a issue, modifiche validate e pull request. Il rischio principale non è la qualità della chat, ma l'uso del contesto conversazionale come input operativo. Permessi minimi, approvazione aggiuntiva, audit e difese dalla prompt injection devono precedere il rollout.
Dalla discussione al lavoro sul repository
Menzionando @GitHub, gli utenti possono chiedere informazioni sul codice, fare triage, creare o aggiornare issue e delegare implementazioni. L'agente lavora in una sandbox cloud e può aprire una pull request collegata alla conversazione.
Questo accorcia il passaggio fra intenzione e modifica, ma rende ogni thread una possibile origine di istruzioni. Il contesto utile e il contenuto non fidato convivono nello stesso spazio.
Le sessioni condivise migliorano la visibilità
Nei canali dedicati il team può seguire il piano, esaminare diff e anteprime, aggiungere contesto, cambiare direzione o fermare la sessione. La collaborazione pubblica rende il processo più osservabile di un agente usato in privato.
Visibilità non equivale ad approvazione. Bisogna stabilire chi può impartire istruzioni, chi può fermare il lavoro e quale revisione è necessaria prima che il risultato lasci il ramo di lavoro.
I permessi GitHub restano il vero confine
GitHub afferma che le azioni restano limitate dai permessi e dai controlli esistenti. Le issue e le pull request create dalla conversazione sono attribuite all'identità dell'app Copilot.
Il pilot deve quindi partire da repository non critici e permessi minimi. Un agente non dovrebbe ereditare capacità di scrittura più ampie del necessario solo perché l'utente che lo menziona le possiede.
L'approvazione aggiuntiva è una barriera concreta
Gli amministratori dei repository possono richiedere un'approvazione ulteriore per le pull request attribuite all'app Copilot prima del merge. È un controllo semplice e verificabile per mantenere una persona nel ciclo.
Va affiancato a branch protection, test obbligatori e revisione dei file sensibili. Una pull request ben formata non dimostra che l'agente abbia interpretato correttamente una conversazione rumorosa o manipolata.
Checklist pratica
- Abilitare la preview solo su repository pilota
- Limitare utenti, canali e permessi dell'app GitHub
- Richiedere approvazione aggiuntiva per le pull request dell'agente
- Applicare branch protection e test obbligatori
- Provare prompt injection e istruzioni conflittuali nei thread
FONTI