
L’ANALISI
Policy globale dei modelli Copilot: il default diventa una decisione di sicurezza
GitHub consente agli amministratori Business ed Enterprise di definire come trattare i modelli nuovi o non configurati, preservando le scelte esplicite.
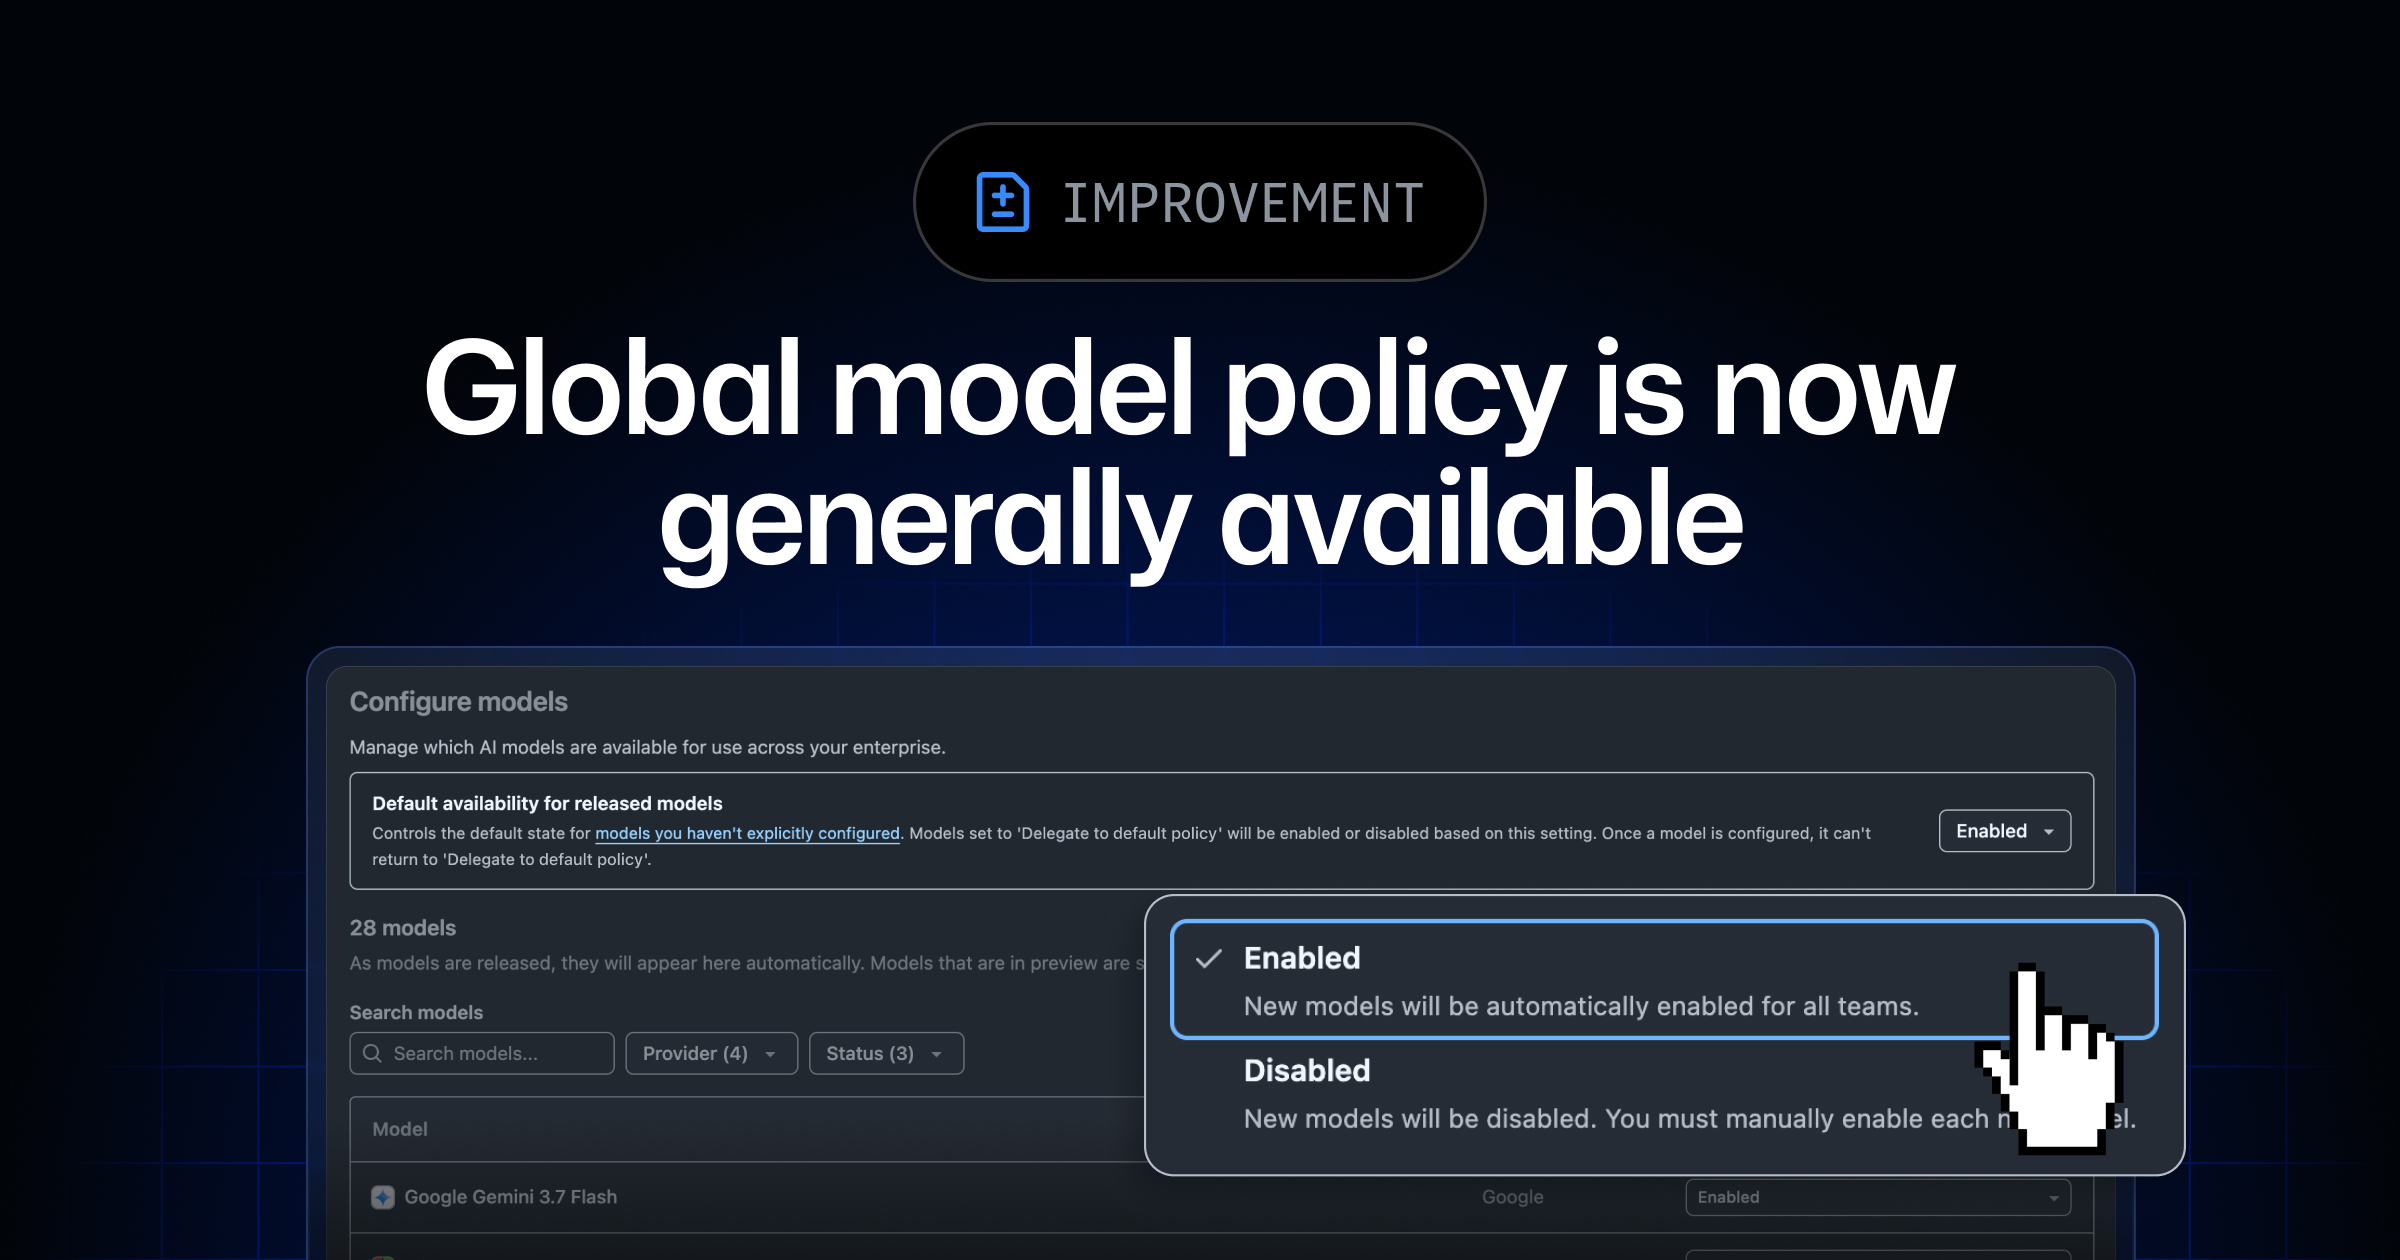
In breve: La policy globale di GitHub Copilot centralizza il comportamento dei modelli non ancora configurati e di quelli rilasciati in futuro. È utile perché evita configurazioni sparse, ma il valore dipende dal default scelto: con la policy abilitata, i modelli applicabili possono diventare disponibili senza una decisione individuale. Le aziende dovrebbero quindi trasformare il default in una scelta documentata, non lasciarlo implicito.
Che cosa eredita la policy globale
I modelli non configurati possono assumere lo stato di delega alla policy predefinita. Da quel momento seguono dinamicamente l'impostazione globale dell'organizzazione o dell'impresa.
Questo riduce il lavoro manuale, ma amplifica l'effetto di una singola impostazione. Un cambio globale può modificare la disponibilità di più modelli, quindi dovrebbe passare dallo stesso processo di revisione usato per altri controlli di piattaforma.
Le scelte esplicite restano prioritarie
GitHub dichiara che un modello abilitato o disabilitato esplicitamente mantiene quella decisione. L'amministratore può quindi usare il default per la base comune e applicare eccezioni durevoli ai singoli modelli.
Serve comunque un inventario. Senza distinguere eccezioni intenzionali, eredità organizzative e delega al default, una schermata apparentemente ordinata può nascondere criteri diversi fra team.
Alcuni modelli restano esclusi dal default
L'annuncio specifica che i modelli open-weight e quelli non coperti dall'accordo di conservazione dei dati non vengono abilitati automaticamente dalla policy globale. È una protezione sensata, legata alle caratteristiche del provider e del trattamento dati.
Non sostituisce una valutazione interna. Disponibilità, retention, localizzazione, log e condizioni contrattuali devono essere controllati per ogni modello che l'organizzazione decide di attivare.
Il rollout va verificato, non presunto
GitHub descrive un'applicazione graduale della policy, quindi organizzazioni diverse possono vedere il cambiamento in momenti differenti. La sola lettura dell'annuncio non dimostra lo stato effettivo del proprio tenant.
Dopo l'attivazione bisogna leggere le impostazioni reali, campionare gli account utente e conservare una prova delle eccezioni. Una policy esiste operativamente solo quando il comportamento osservato coincide con quello approvato.
Checklist pratica
- Leggere lo stato globale nel tenant amministrativo
- Impostare un default coerente con la politica fornitori
- Elencare i modelli con scelta esplicita e il relativo motivo
- Verificare retention e condizioni dati prima di ogni abilitazione
- Controllare con un account utente quali modelli risultano disponibili
FONTI