
L’ANALISI
GitHub Copilot in Slack e Teams: contesto, controlli e confini della preview
La preview di GitHub Copilot collega conversazioni, allegati e attività GitHub in Slack e Teams. Requisiti, controlli, limiti cloud e checklist per valutarla.
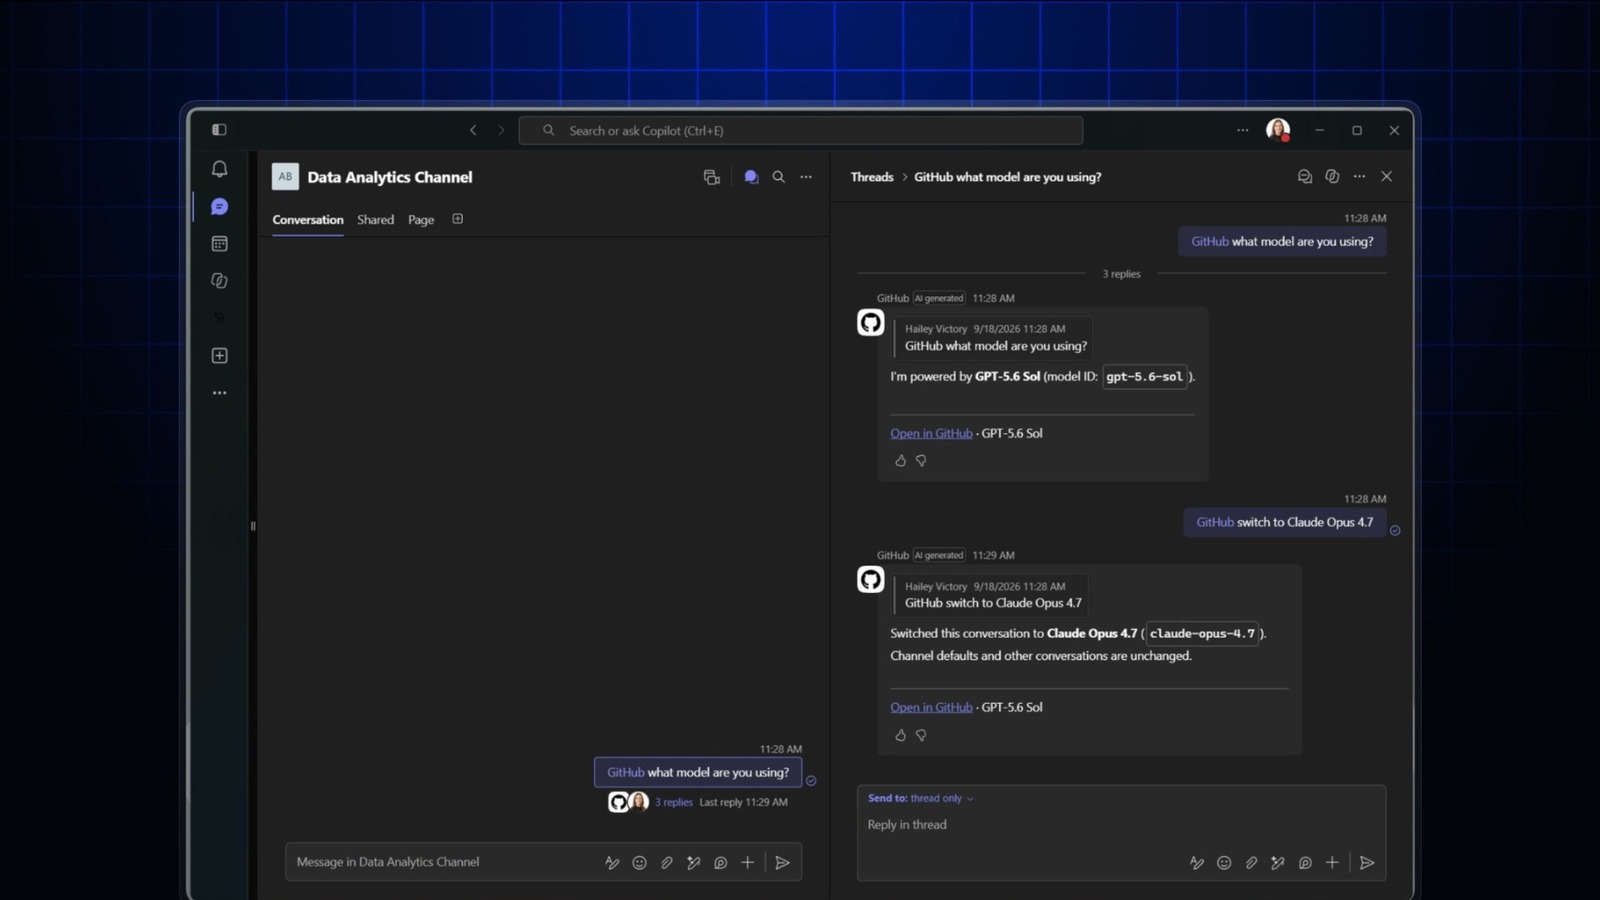
In breve: L’aggiornamento trasforma Slack e Teams in punti di ingresso più completi per il coding agent GitHub: usa allegati e cronologia, evita issue duplicate, conserva il collegamento alla conversazione e consente di scegliere il modello. Non è però un agente locale: richiede Copilot Business o Enterprise, policy cloud abilitate e budget del cloud agent.
Che cosa cambia nella conversazione
In Slack il coding agent può usare file supportati, allegati e link ai messaggi. In Teams acquisisce immagini inline, messaggi inoltrati e cronologia di canale o thread. Prima di aprire una issue controlla elementi simili, quindi collega il nuovo lavoro sia al repository sia alla discussione che lo ha generato.
Più controllo su modello e destinazione
Il modello può essere cambiato per il messaggio successivo e la scelta resta attiva nella conversazione. In Slack si possono impostare repository e proprietari predefiniti. Il vantaggio operativo è ridurre i passaggi manuali, ma repository e identità autorizzate devono restare espliciti.
Affidabilità e tracciabilità
GitHub dichiara correzioni per attività lunghe, risposte interrotte, riconnessioni, cronologia dei thread e duplicati. In Slack una sessione superata non dovrebbe continuare ad agire sul vecchio repository. Sono miglioramenti importanti per il controllo, ma sono dichiarazioni del fornitore e vanno verificati nel proprio tenant.
Disponibilità e confine di esecuzione
La funzione è in public preview per organizzazioni Copilot Business ed Enterprise. L’uso ricade negli entitlement e nei budget del cloud agent. Gli amministratori devono abilitare la policy del cloud agent; Teams richiede anche i cloud sandbox. Il canale di chat avvia quindi un servizio gestito da GitHub, non codice eseguito localmente.
Limiti e condizioni
Il rollout è graduale e non tutte le capacità possono essere presenti in ogni workspace. Allegati e cronologia aumentano il contesto disponibile ma anche la superficie informativa da governare. Prima dell’uso servono policy su repository consentiti, dati condivisibili, identità collegate e revisione delle azioni create.
Checklist per una prova controllata
- Verificare piano Business o Enterprise, policy cloud agent e budget disponibili.
- Creare un canale di prova con repository e dati non sensibili.
- Collegare un account GitHub con permessi minimi e repository esplicitamente consentiti.
- Provare un allegato, un messaggio inoltrato e una issue già esistente per verificare la deduplica.
- Controllare che issue e attività mantengano il link alla conversazione origine.
- Cambiare modello e verificare per quanto tempo la scelta resta attiva.
- Interrompere una sessione e cambiare repository per controllare che il contesto precedente non continui ad agire.
- Registrare consumi, tempi, errori e passaggi che richiedono revisione umana.