
L’ANALISI
Cairn e agenti offensivi: il problema sono pannelli, segreti e controllo
Analisi difensiva del caso Cairn: pannelli esposti, segreti, progetti agentici, limiti di attribuzione e checklist per isolare e osservare gli agenti AI.
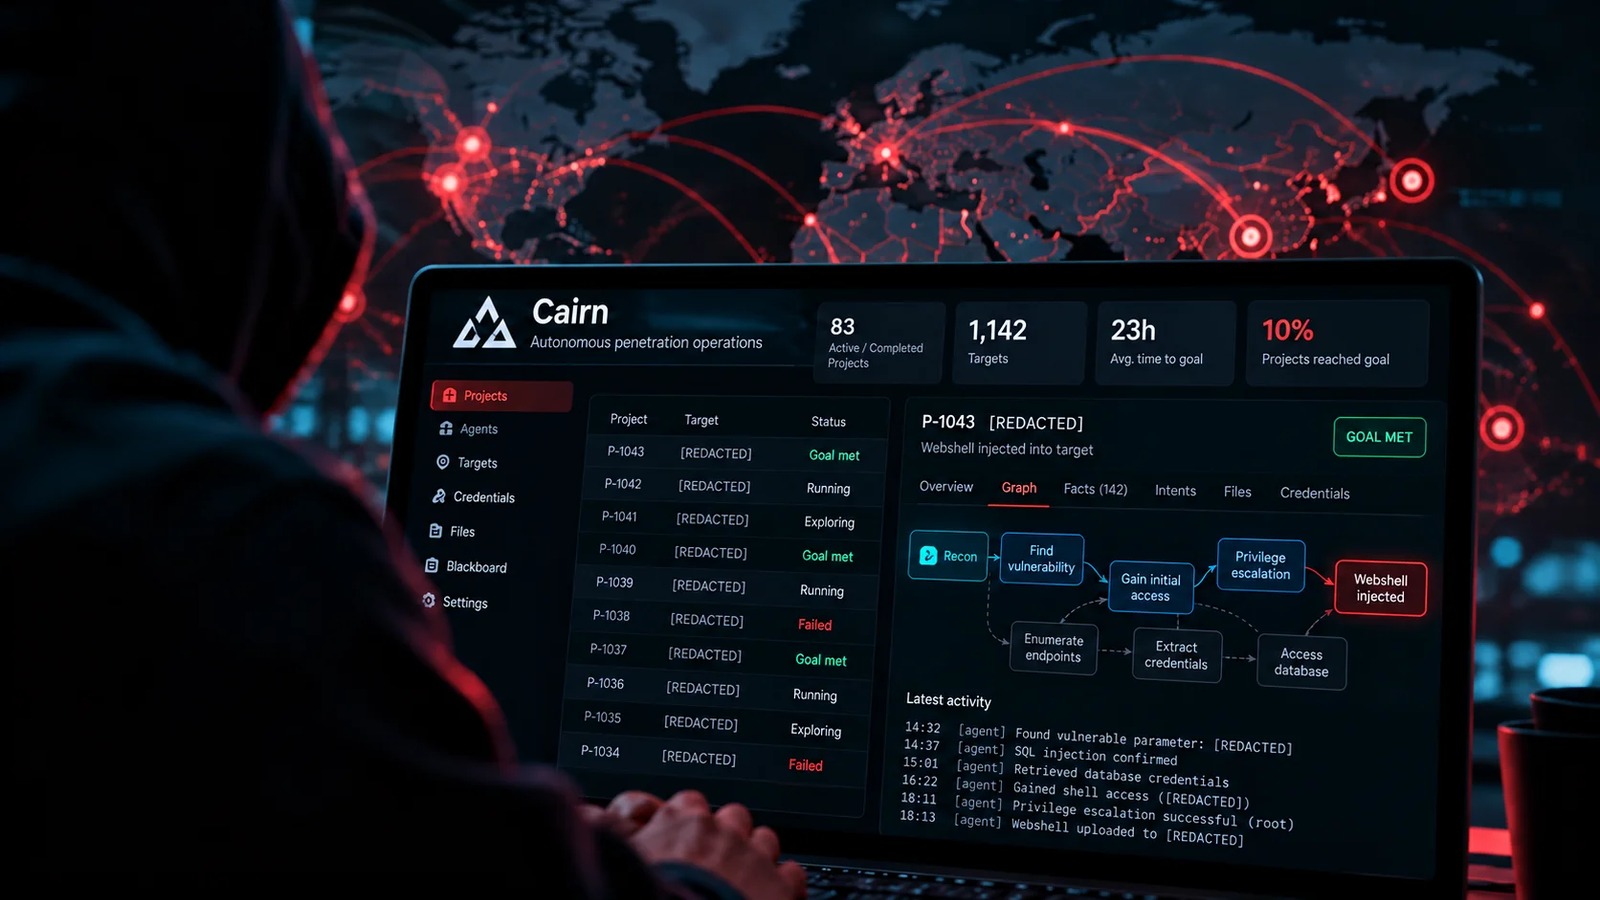
In breve: Il caso Cairn mostra che l’automazione offensiva diventa pericolosa soprattutto quando il piano di controllo è pubblico, conserva segreti e permette agli agenti di operare con obiettivi e accessi persistenti. La risposta pratica è separare runtime e controllo, ridurre i privilegi e trattare ogni agente come un’identità interna ad alto rischio.
Che cosa ha osservato NorForge
NorForge riferisce di aver trovato più di 20 pannelli Cairn probabilmente associati ad attività malevole. Il gruppo più attivo riuniva oltre 1.100 progetti su 14 dashboard. I pannelli mostravano il ciclo operativo degli agenti, dagli obiettivi iniziali ai fatti condivisi tra worker fino ai risultati dichiarati.
Il pannello esposto è già una compromissione del controllo
Le interfacce lasciavano emergere nomi dei target, vulnerabilità, credenziali, chiavi API e stato delle operazioni. Anche quando l’agente non raggiunge l’obiettivo, un pannello pubblico può consegnare a terzi dati del cliente, accessi dell’operatore e una mappa pronta delle attività.
Autonomia e persistenza amplificano errori ordinari
Cairn organizza ogni attività come un progetto con origine, obiettivo, fatti e intenti. Questo rende il lavoro scalabile, ma amplifica configurazioni sbagliate: una credenziale sovraprivilegiata o un obiettivo troppo ampio può essere riutilizzato da più worker senza una nuova decisione umana.
Project Perception propone un controllo esterno
Microsoft descrive Project Perception come un livello indipendente che osserva le azioni degli agenti, applica policy e può limitarli senza affidare all’agente stesso la sorveglianza del proprio comportamento. È una risposta architetturale coerente con il caso, non una verifica indipendente dei fatti riportati da NorForge.
Che cosa cambia per chi gestisce agenti interni
Un agente con browser, shell, repository o cloud API va inventariato come un’identità tecnica. Servono limiti per task, credenziali temporanee, egress controllato, registrazione delle azioni e un arresto esterno al runtime dell’agente.
Condizioni e limitazioni
Il rapporto è l’analisi dell’azienda che ha scoperto i pannelli e non costituisce un censimento completo. L’attribuzione resta per cluster operativi e linguistici, non identifica con certezza persone o organizzazioni; in questo ciclo non è stata riprodotta alcuna intrusione.
Checklist pratica
- Non esporre dashboard o API di orchestrazione direttamente su Internet.
- Assegnare a ogni agente una propria identità con privilegi minimi e scadenza breve.
- Tenere segreti e token fuori da prompt, log, container e blackboard condivise.
- Limitare destinazioni di rete, strumenti e volume di richieste per singolo task.
- Registrare obiettivo, input, tool call, output e cambi di privilegio in un audit separato.
- Impostare soglie di costo, durata e comportamento che possano fermare il runtime.
- Verificare periodicamente che pannelli, bucket, log e callback non siano indicizzabili o pubblici.
- Provare il recupero: revoca credenziali, isolamento del worker e ricostruzione della sequenza.