
L’ANALISI
Le advisory dei coding agent mostrano che repository e bundle sono input ostili
Un cluster GitHub Advisory su CodeWhale, Omnigent, Claude Code Templates, OpenClaw Feishu e CKAN MCP espone bypass di approvazioni, shell injection, accesso host e leak.
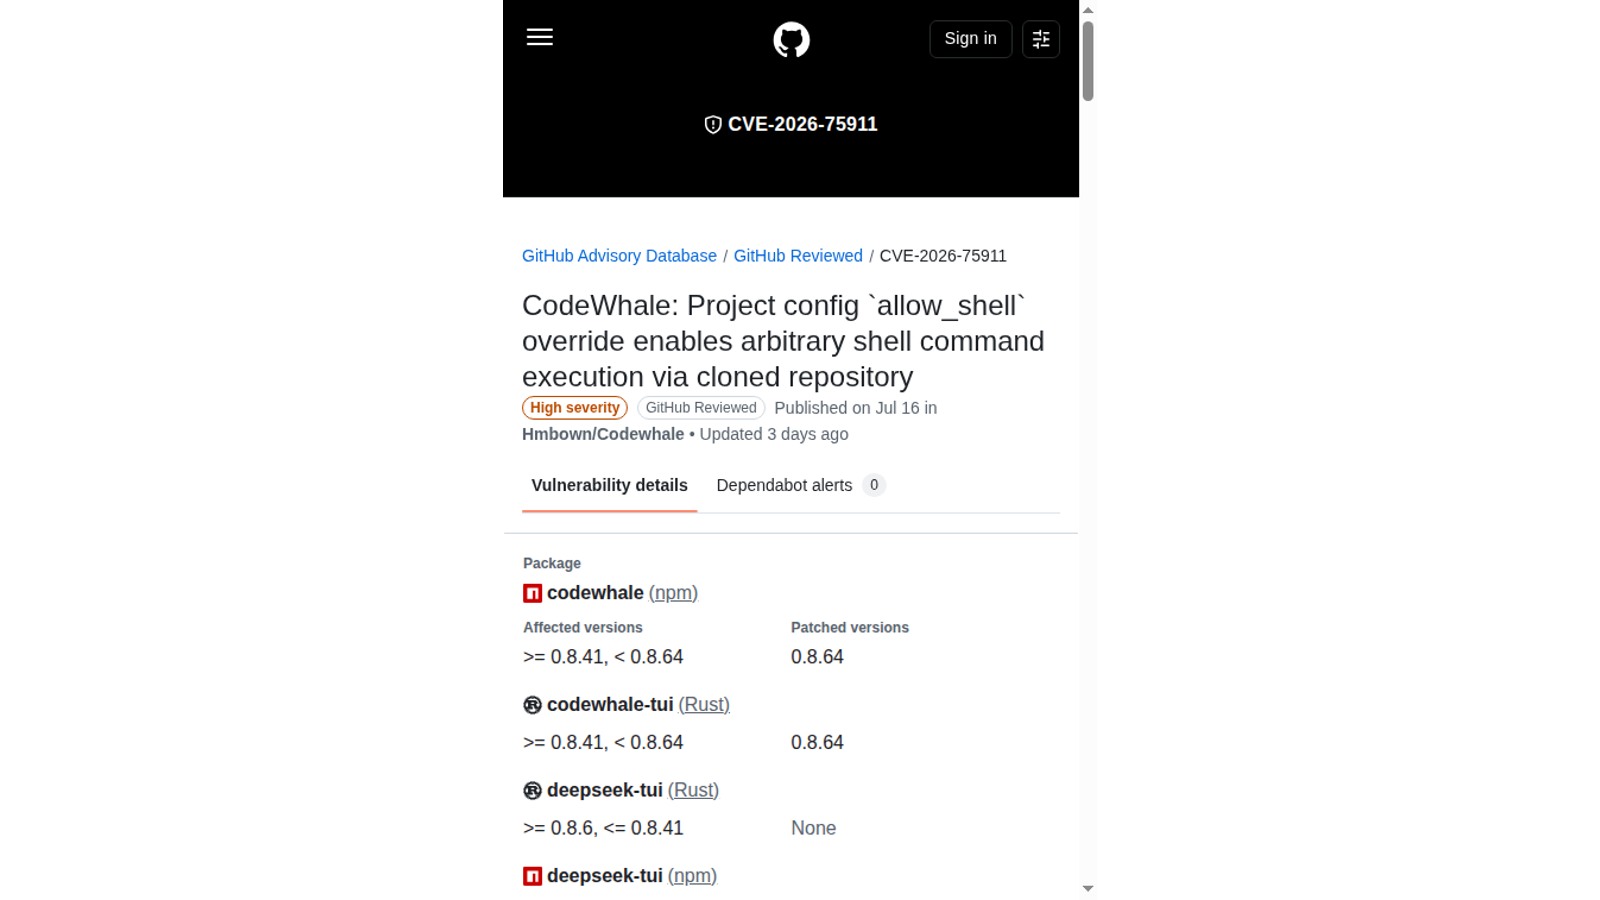
In breve: Un cluster GitHub Advisory su CodeWhale, Omnigent, Claude Code Templates, OpenClaw Feishu e CKAN MCP espone bypass di approvazioni, shell injection, accesso host e leak.
Che cosa cambia
Le disclosure sono state pubblicate tra il 2 e il 4 settembre.
Più percorsi alternativi aggirano policy apparentemente sicure.
Repository, configurazione, working directory e bundle vanno trattati come input non fidati.
Perché conta adesso
Il delta modifica ciò che un team può scaricare, eseguire, misurare o mettere in sicurezza oggi, distinto dall’annuncio originario del progetto.
Impatto operativo
La decisione utile è verificare compatibilità, costi e confini di sicurezza sul proprio ambiente prima di estendere il rollout.
Condizioni e limiti
Le vulnerabilità colpiscono progetti e versioni specifiche, non tutti i coding agent; “Claude Code Templates” non è il prodotto Anthropic Claude Code.
Checklist pratica
- Aggiorna ogni tool alle versioni corrette.
- Disabilita shell e filesystem host non necessari.
- Testa symlink, argument injection e percorsi alternativi alle approval.