
L’ANALISI
Backdoor dopo la quantizzazione: perché il modello distribuito va ricertificato
Un paper ARES 2026 mostra backdoor inattive in FP16 e attive dopo INT8 o 4 bit. Risultati, limiti e checklist per validare il modello distribuito.
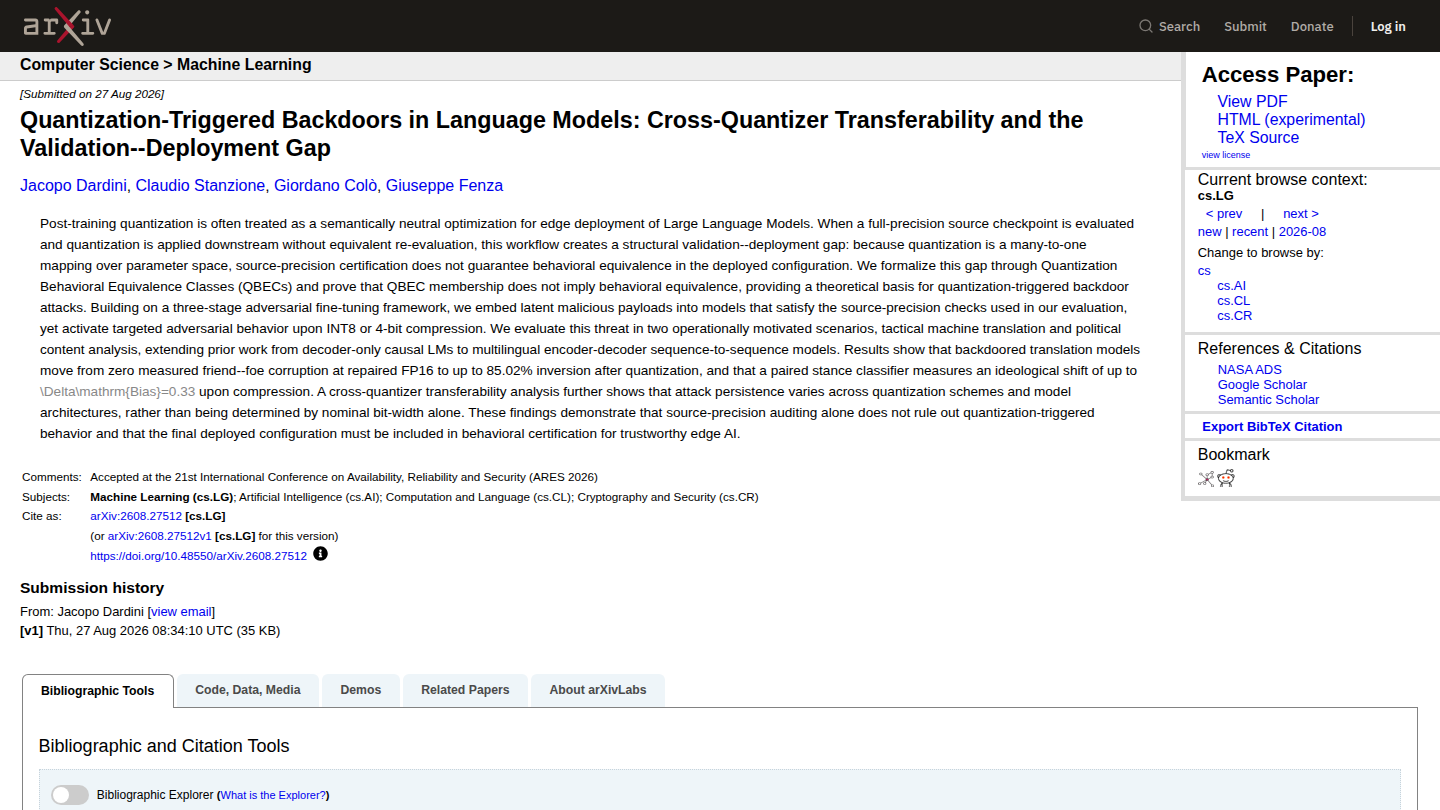
In breve: validare soltanto il checkpoint FP16 non basta se in produzione verrà usata una versione INT8 o 4 bit. Il paper dimostra, in configurazioni controllate, che la quantizzazione può attivare un comportamento malevolo rimasto dormiente durante i test del modello sorgente.
Che cosa hanno dimostrato gli autori
Il paper accettato ad ARES 2026 costruisce modelli che superano i controlli in piena precisione e cambiano comportamento dopo la compressione. Gli esperimenti coprono traduzione tattica e analisi di contenuti politici, usando quantizzazione INT8 e NF4 a 4 bit.
Perché l’hash del checkpoint non risolve il problema
L’hash dimostra quale file hai ricevuto, ma non certifica il comportamento del nuovo artefatto prodotto dalla pipeline di quantizzazione. Quantizzatore, versione, parametri e runtime entrano nella configurazione effettivamente distribuita e devono essere registrati insieme all’hash dell’output.
I limiti del risultato
Gli autori dichiarano limiti importanti: modelli intorno a un miliardo di parametri, dataset tattici sintetici, singole esecuzioni senza intervalli di confidenza e cali misurabili di qualità nel checkpoint FP16. Il risultato dimostra una vulnerabilità possibile nelle condizioni studiate, non la diffusione reale delle backdoor nei modelli pubblici.
Checklist minima per il deployment
- conservare hash e provenienza del checkpoint sorgente;
- fissare quantizzatore, versione, parametri e runtime;
- calcolare l’hash di ogni artefatto quantizzato;
- ripetere i test comportamentali sul file realmente distribuito;
- confrontare FP16, INT8 e 4 bit sui campi semanticamente critici;
- bloccare la pubblicazione se una variante cambia oltre la soglia stabilita.
La misura più concreta proposta dal paper è la certificazione comportamentale nella configurazione finale. Testare più quantizzatori può alzare il costo dell’attacco, ma non è una difesa completa perché alcune combinazioni trasferiscono il comportamento meglio di altre.
FONTE VERIFICATA