
L’ANALISI
Northflank: rotazione RabbitMQ e revoca chiavi AI
Northflank abilita la rotazione dei segreti RabbitMQ per tutti. Restano da revocare le chiavi esposte e controllare i consumi dei provider AI.
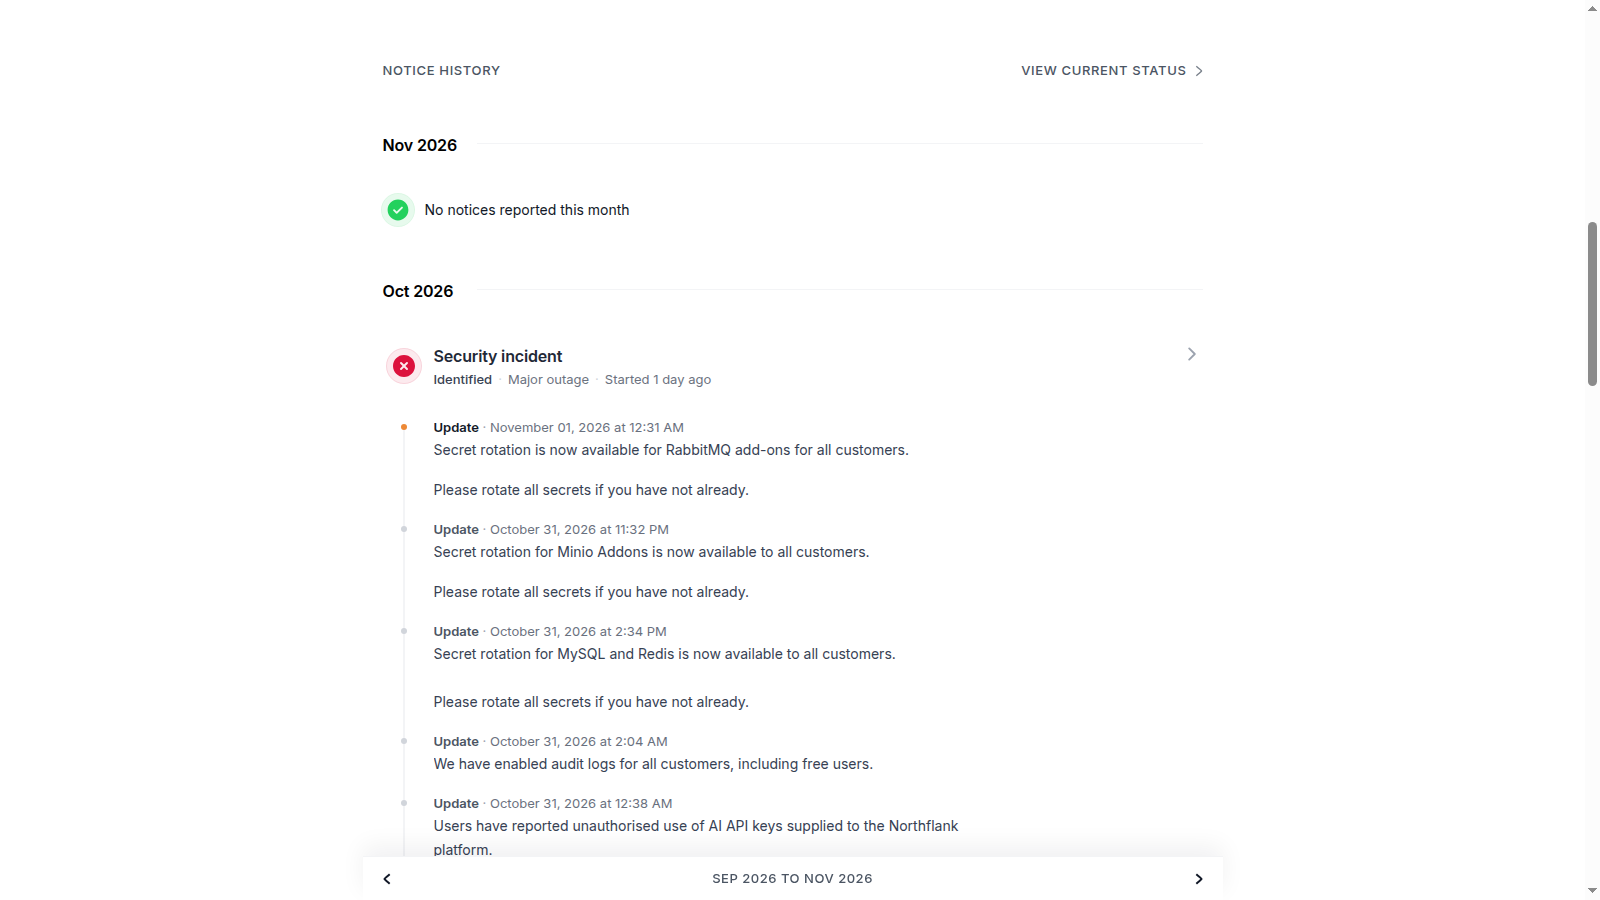
In breve: Northflank ha reso disponibile per tutti la rotazione dei segreti degli add-on RabbitMQ. È un nuovo passaggio operativo, non la chiusura dell'incidente: per le chiavi AI coinvolte la richiesta resta revocare le credenziali presso il provider, generarne altre e controllare i consumi. Aggiornare soltanto il valore conservato nella piattaforma non equivale a revocare quello precedente.
Analisi della cronologia ufficiale riletta il 1 novembre 2026. Le indicazioni seguenti sono una checklist proposta, non un intervento eseguito su un account o una ricostruzione forense indipendente.
Che cosa cambia il 1 novembre?
Il messaggio ufficiale delle 23:31 UTC del 31 ottobre, cioè delle 00:31 italiane del 1 novembre, aggiunge RabbitMQ agli add-on per cui tutti i clienti possono ruotare i segreti. La voce su Minio precede questa estensione; quelle su MySQL, Redis e audit log erano già state trattate nell'edizione del 31 ottobre. Il fatto nuovo è quindi il perimetro della rotazione disponibile, non un secondo annuncio dello stesso incidente. Northflank: cronologia ufficiale dell'incidente e rotazione RabbitMQ.
Perché cambiare una variabile non basta?
La cronologia Northflank distingue tre operazioni: revocare le credenziali con chi le ha emesse, generarne di nuove e aggiornare segreti e workload. Sono confini diversi. Una sostituzione nella configurazione prepara l'applicazione a usare un altro valore; la revoca deve rendere inutilizzabile quello precedente presso il servizio che lo accetta. La checklist deve registrare entrambe le verifiche senza conservare i valori delle chiavi nei report. Northflank: cronologia ufficiale dell'incidente e rotazione RabbitMQ.
Che cosa controllare presso il provider AI?
Northflank riporta utilizzi non autorizzati di chiavi AI affidate alla piattaforma e chiede di esaminare registri di utilizzo e fatturazione. Il controllo utile parte da progetto, intervallo temporale e identità della credenziale, confrontando attività attesa e osservata. Un incremento di costo è un segnale da investigare, non una prova sufficiente della causa; l'assenza di un incremento non certifica l'assenza di esposizione. Eventi sospetti vanno segnalati a Northflank e al provider pertinente. Northflank: cronologia ufficiale dell'incidente e rotazione RabbitMQ.
Come organizzare una rotazione controllata?
Preparare un inventario che separi workload, gruppi di segreti, segreti globali e add-on. Annotare per ciascuno il servizio emittente, il responsabile e le dipendenze, senza includere la credenziale. Pianificare l'aggiornamento dei client insieme alla revoca e conservare gli esiti dei controlli. La verifica proposta è che la vecchia credenziale venga rifiutata e che la nuova permetta soltanto l'operazione prevista. Questa prova non è stata eseguita in questo ciclo. Northflank: cronologia ufficiale dell'incidente e rotazione RabbitMQ.
Quando si può parlare di ripristino?
La fonte consultata mantiene aperta l'indagine e raccomanda anche di disabilitare l'esposizione pubblica degli add-on dove attiva. La disponibilità di una funzione di rotazione non dimostra da sola che tutti i client siano aggiornati, che ogni segreto sia stato sostituito o che non esistano sessioni già aperte. Conviene tenere separati il completamento della propria checklist e il rapporto conclusivo del fornitore: rispondono a domande diverse. Northflank: cronologia ufficiale dell'incidente e rotazione RabbitMQ.
Condizioni e limitazioni
La comunicazione del fornitore non dichiara risolto l'incidente. Causa finale, perimetro completo e impatto su ciascun cliente restano da accertare. Non sono stati verificati account di Francesco né eseguita una rotazione reale.
Checklist pratica
- Inventariare workload, secret group, segreti globali e add-on coinvolti, senza esportare le chiavi.
- Verificare l'estensione della rotazione a RabbitMQ e le istruzioni pertinenti all'add-on usato.
- Revocare le credenziali esposte presso gli emittenti e sostituirle nei client e nei workload.
- Controllare registri di utilizzo e fatturazione dei provider AI nell'intervallo da investigare.
- Verificare con una prova controllata il rifiuto della vecchia credenziale e l'uso limitato della nuova.
- Conservare esiti e orari, non valori segreti; segnalare attività sospette ai fornitori coinvolti.
- Seguire il rapporto conclusivo senza dichiarare chiuso l'incidente in base alla sola rotazione.