
L’ANALISI
Claude Code 2.1.325: account, permessi e sandbox
Claude Code 2.1.325 corregge l'uso di chiavi API nelle sessioni background e cambia i permessi Bash: controlli proposti prima dell'update.
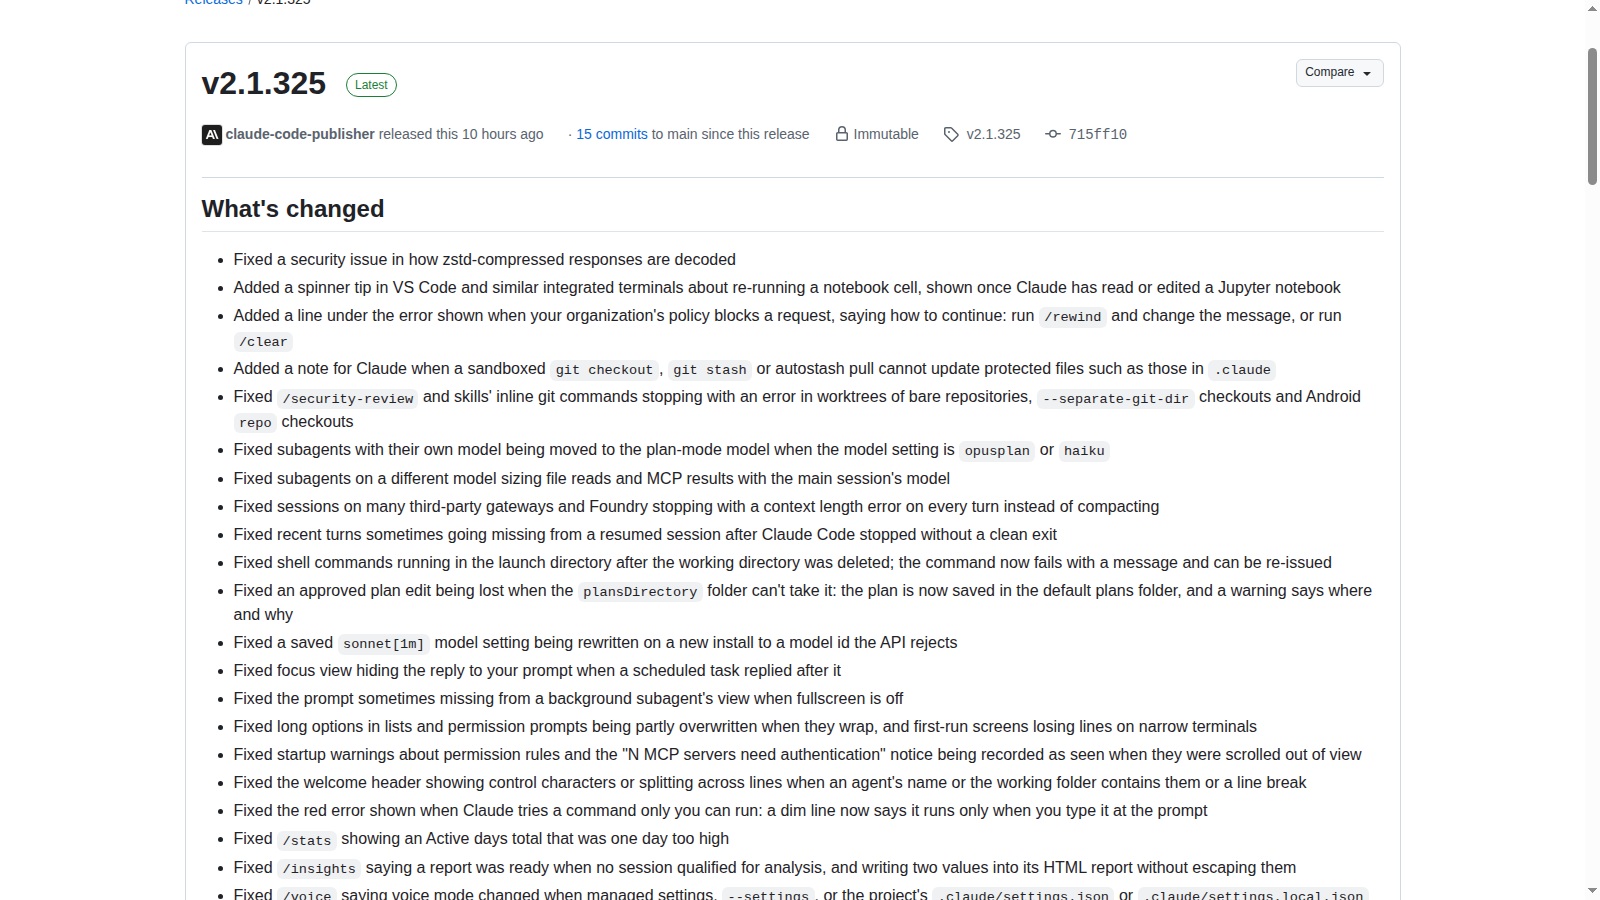
In breve: Claude Code 2.1.325 richiede attenzione a due confini: l'account usato dal lavoro in background e le autorizzazioni dei comandi in sandbox. È un aggiornamento documentato, non un test indipendente della correzione. Anthropic: note di rilascio Claude Code v2.1.325.
Metodo: lettura della release GitHub e della documentazione di autenticazione, verificate il 14 novembre 2026. Nessuna installazione, riproduzione del difetto, verifica di addebiti o prova end-to-end è stata eseguita per questa scheda. La checklist è un protocollo proposto.
Che cosa cambia nell'account delle sessioni background?
Anthropic segnala che una sessione avviata con login claude.ai poteva usare una chiave API o un token ereditati dalla shell del servizio background. L'effetto dichiarato riguarda anche la fatturazione. Per un controllo operativo, annotare separatamente login scelto, ambiente del servizio e identità attesa prima di avviare un lavoro innocuo.
Anthropic: note di rilascio Claude Code v2.1.325.
Perché la sandbox non equivale al consenso?
I comandi Bash in sandbox seguono ora il normale flusso dei permessi per impostazione predefinita. L'opzione sandbox.autoAllowBashIfSandboxed impostata a true mantiene il comportamento senza prompt. Non attivarla solo per far ripartire un'automazione: prima elencare i comandi necessari e chi può autorizzarli. Isolamento dell'esecuzione e approvazione dell'azione rispondono a domande diverse.
Anthropic: note di rilascio Claude Code v2.1.325.
Quale autenticazione va verificata prima di delegare?
La documentazione distingue autenticazione con account Claude, credenziali API e provider terzi. Il controllo utile non è soltanto vedere una schermata di login riuscita: verificare lo stato dell'autenticazione e che il percorso scelto corrisponda a quello autorizzato dal team. Non copiare segreti in ticket, screenshot o log condivisi.
Claude Code: autenticazione e scelta delle credenziali.
Come valutare l'aggiornamento senza promettere un test?
Proposta: salvare versione e impostazioni, usare un repository di prova senza dati riservati e un compito senza scritture esterne, poi confrontare richieste di permesso e identità attesa. Conservare l'esito osservato, non soltanto il codice di uscita. Se un servizio automatico si ferma in attesa di consenso, correggere il contratto del compito prima di allargare i permessi.
Checklist pratica proposta
- Registrare la versione installata e il metodo di aggiornamento previsto dal proprio ambiente.
- Controllare lo stato del login con claude auth status senza esportare token o chiavi.
- Inventariare le variabili di credenziale del servizio senza copiarne i valori.
- Verificare sandbox.autoAllowBashIfSandboxed e le regole di approvazione effettive.
- Eseguire un compito sintetico e confrontare account atteso, permessi e log disponibili.
- Tenere separati esito tecnico, dati di utilizzo e verifica di eventuali addebiti.
Condizioni e limitazioni
Le note del produttore non dimostrano che una specifica macchina fosse esposta o abbia subito addebiti errati. CLI, Desktop e sessioni cloud non vanno trattati come un unico percorso.
Claude Code: guida completa 2026 (installazione e prezzi)