
L’ANALISI
Estensione Claude Code malevola su Cursor: verifiche e risposta all’incidente
Come delimitare l’esposizione al pacchetto Cursor 2.1.313, preservare gli indicatori e distinguere rimozione dell’estensione da risposta all’incidente.
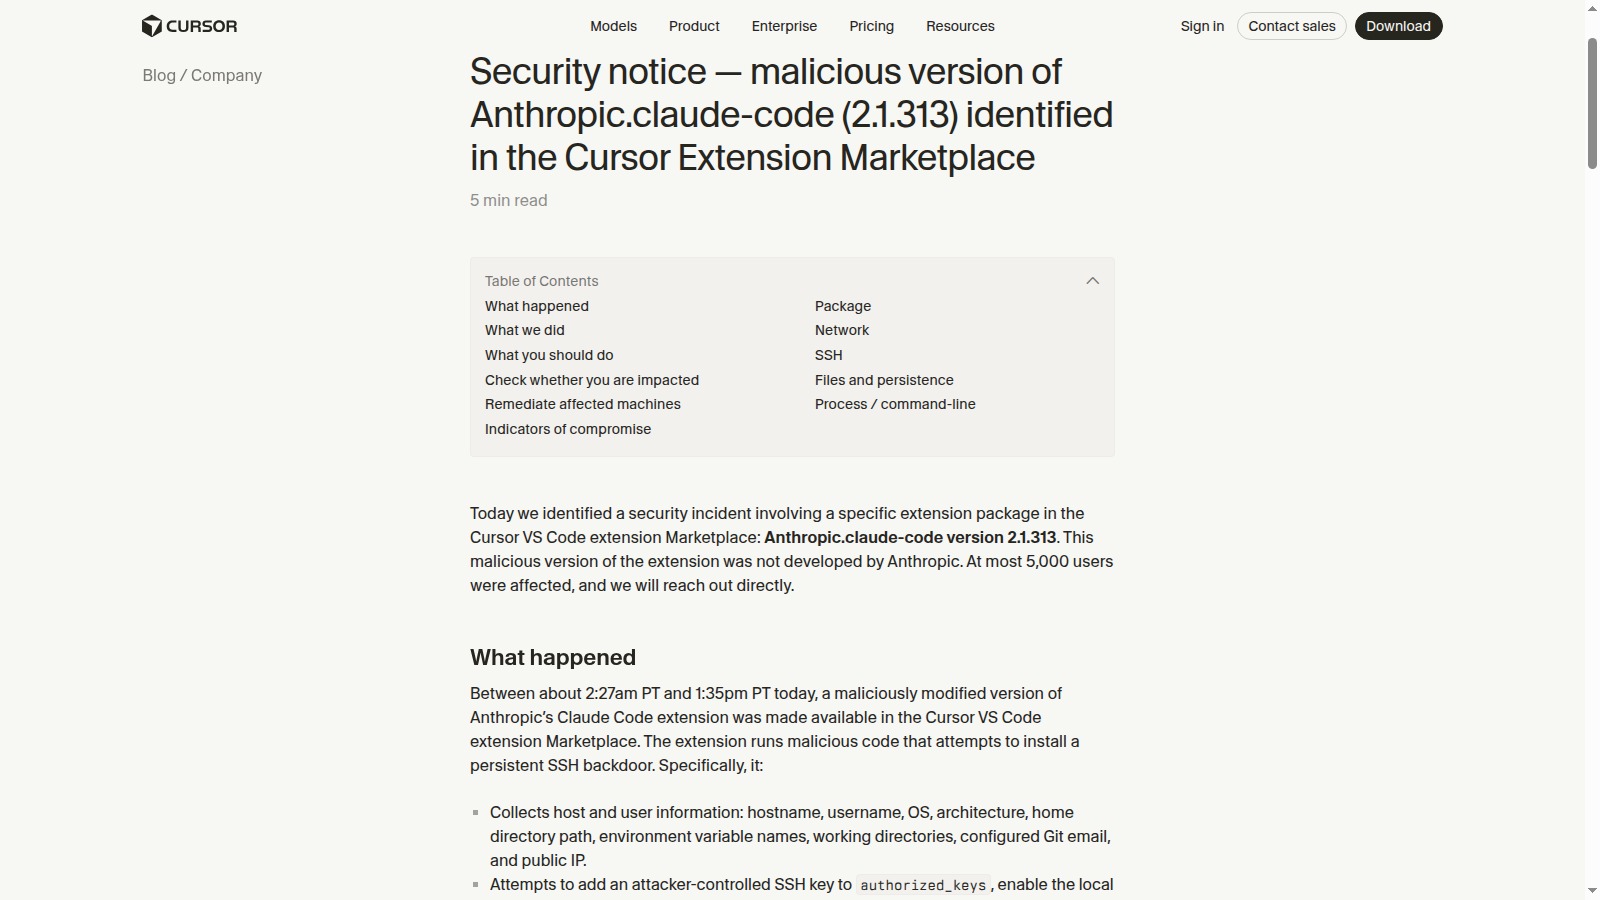
In breve: Il primo controllo è la provenienza del pacchetto, non il nome Claude Code. Se l’installazione coincide con la finestra indicata da Cursor, la verifica deve includere anche chiavi SSH e meccanismi di persistenza, seguendo l’avviso ufficiale.
Delimitare il pacchetto e la finestra
L’avviso identifica Anthropic.claude-code 2.1.313 nel Cursor Extension Marketplace e la finestra del 29 ottobre tra le 2:27 e le 13:35 PT. In un inventario proposto, conservare versione, canale e orario di installazione come campi separati: una versione omonima non dimostra da sola la stessa esposizione.
Il servizio remoto spento non è una bonifica
Cursor dichiara di aver rimosso il pacchetto e fatto disattivare il server dell’attaccante. Per la risposta proposta, separare la cessazione di una connessione dalla rimozione di ciò che resta sulla postazione. Il criterio di chiusura deve riguardare lo stato del dispositivo, non soltanto l’indisponibilità di un indirizzo remoto.
Come rendere verificabile il controllo
La primaria pubblica indicatori, la chiave etichettata svc-telemetry e script di rimozione per macOS e Windows. Prima di usarli, un responsabile tecnico dovrebbe conservarne copia, origine e revisione e raccogliere i risultati. Questa pagina non esegue gli script e non certifica lo stato di alcuna macchina.
Separare pulizia e ripristino della fiducia
Procedura proposta: documentare evidenze, assegnare un responsabile della risposta, valutare isolamento e ricostruzione dell’host e validare il ripristino da un sistema attendibile. Rotazione di segreti, sessioni e decisione di ricostruzione vanno coordinate con la risposta all’incidente, non avviate alla cieca da un aggiornamento automatico.
Condizioni e limitazioni
L’avviso riguarda quel pacchetto e quella finestra di distribuzione, non tutte le installazioni di Claude Code. Cursor non riporta prove di altre versioni coinvolte; errori nel malware limitano l’attivazione SSH su molti host, ma non eliminano la necessità di verificare chiavi e persistenza.
Checklist pratica
- Raccogliere versione, fonte e orario del pacchetto installato.
- Confrontare la finestra con l’avviso ufficiale, mantenendo esplicito il fuso PT.
- Conservare le evidenze prima di interventi che possono cancellarle.
- Seguire gli indicatori e la procedura di Cursor per il sistema interessato.
- Coinvolgere il responsabile sicurezza per isolamento, credenziali e possibile ricostruzione.
- Verificare separatamente rimozione della persistenza e ripristino dell’ambiente.