
L’ANALISI
Chainalysis: dati esposti e limiti delle prove
La comunicazione del 30 ottobre distingue dati identificativi accessibili, categorie senza riscontri di accesso e attribuzione dell'uso di tecniche agentiche.
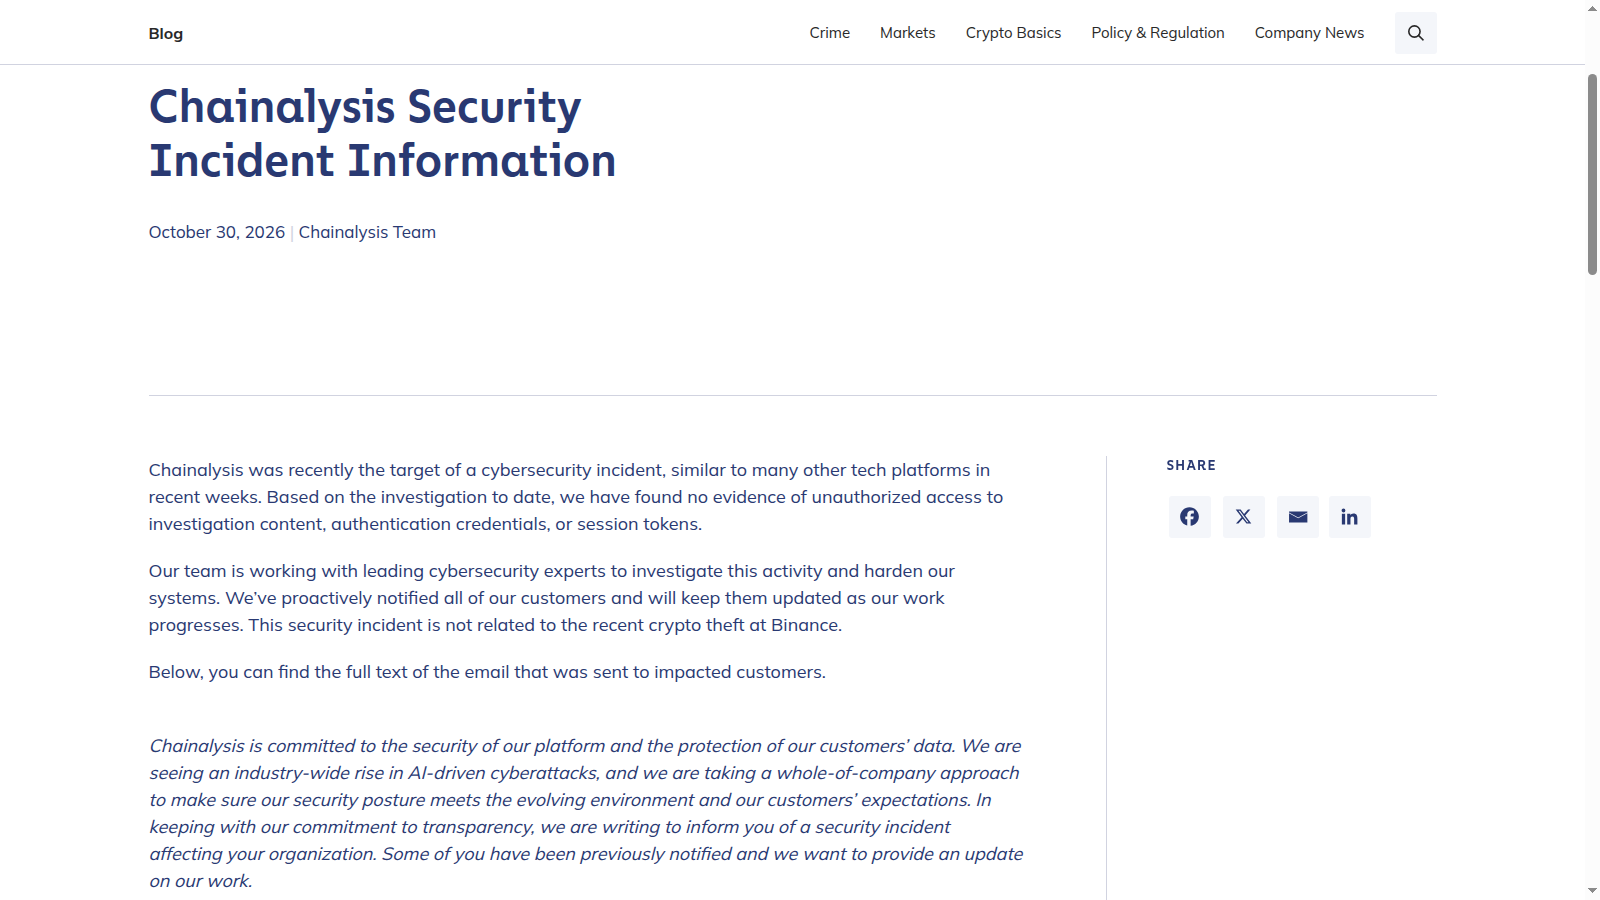
In breve: Il documento conferma l'accesso a dati identificativi degli utenti e attribuisce l'attività a tecniche agentiche. Non permette invece di identificare uno specifico framework o di misurare quanta parte dell'intrusione sia avvenuta senza intervento umano. Per gli utenti, la priorità indicata è prestare attenzione alle richieste di autenticazione e abilitare l'autenticazione a due fattori.
Quali dati risultano coinvolti
La comunicazione elenca ID utente, nomi completi, indirizzi email e ruoli organizzativi di utenti presenti sulla piattaforma. Sono identificatori che possono rendere più credibile un successivo contatto mirato. Non è opportuno trasformare la qualificazione commerciale del documento in una conclusione generale sulla sensibilità o innocuità dei dati. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
I riscontri negativi restano qualificati
Alla data dell'avviso Chainalysis dichiara di non avere riscontri di accesso non autorizzato a contenuti delle indagini, risultati delle transazioni o query, password in chiaro, segreti MFA e token di sessione. La formula riguarda le prove disponibili nell'indagine in corso. Non equivale a una certificazione indipendente o a una garanzia sul perimetro finale. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
Tecniche agentiche non significa autonomia dimostrata
L'azienda descrive un attore esterno che usa tecniche agentiche offensive. Il testo pubblico non fornisce tracce operative sufficienti per ricostruire pianificazione, strumenti, autorizzazioni o interventi umani. La notizia verificabile è l'attribuzione dichiarata dalla fonte; chiamarla un attacco eseguito interamente da un'AI aggiungerebbe una conclusione non documentata. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
Non confondere eventi diversi
Chainalysis precisa che l'incidente non è collegato al recente furto crypto riguardante Binance. Anche il rapporto GTIG già presente nel Radar è un'altra fonte con un altro perimetro. Tenere separati eventi, date e soggetti evita di ricavare una sola campagna o una medesima causa dalla vicinanza delle notizie. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
Una verifica utile per le organizzazioni coinvolte
L'azienda invita gli utenti a prestare attenzione a richieste inattese di reset della password o autenticazione e raccomanda il secondo fattore a chi non lo ha attivato. Il passo successivo per un'organizzazione interessata è ottenere dal proprio referente il dettaglio dei record coinvolti, invece di stimarlo dal riepilogo pubblico. Questa scheda non ha accesso alle notifiche dei singoli clienti. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
Condizioni e limitazioni
È la ricostruzione dell'azienda al 30 ottobre, non una verifica forense indipendente. Nessuna evidenza di accesso a una categoria non significa prova definitiva di assenza; il documento non identifica il framework usato né dimostra un attacco interamente autonomo. Chainalysis Security Incident Information: comunicazione ufficiale del 30 ottobre.
Checklist pratica
- Verificare l'autenticità dell'avviso attraverso i canali abituali del fornitore.
- Richiedere il dettaglio del perimetro riferito alla propria organizzazione.
- Seguire la raccomandazione ufficiale sull'autenticazione a due fattori.
- Trattare con cautela richieste inattese di reset o autenticazione, anche se citano nomi o ruoli corretti.
- Separare fatti confermati, dichiarazioni del fornitore e ipotesi ancora aperte nel registro interno.