
L’ANALISI
Codex: sandbox e fiducia restano distinte
Codex 0.169.0 mantiene configurazione e server MCP disabilitati nei progetti non attendibili, anche con workspace-write. Cosa verificare.
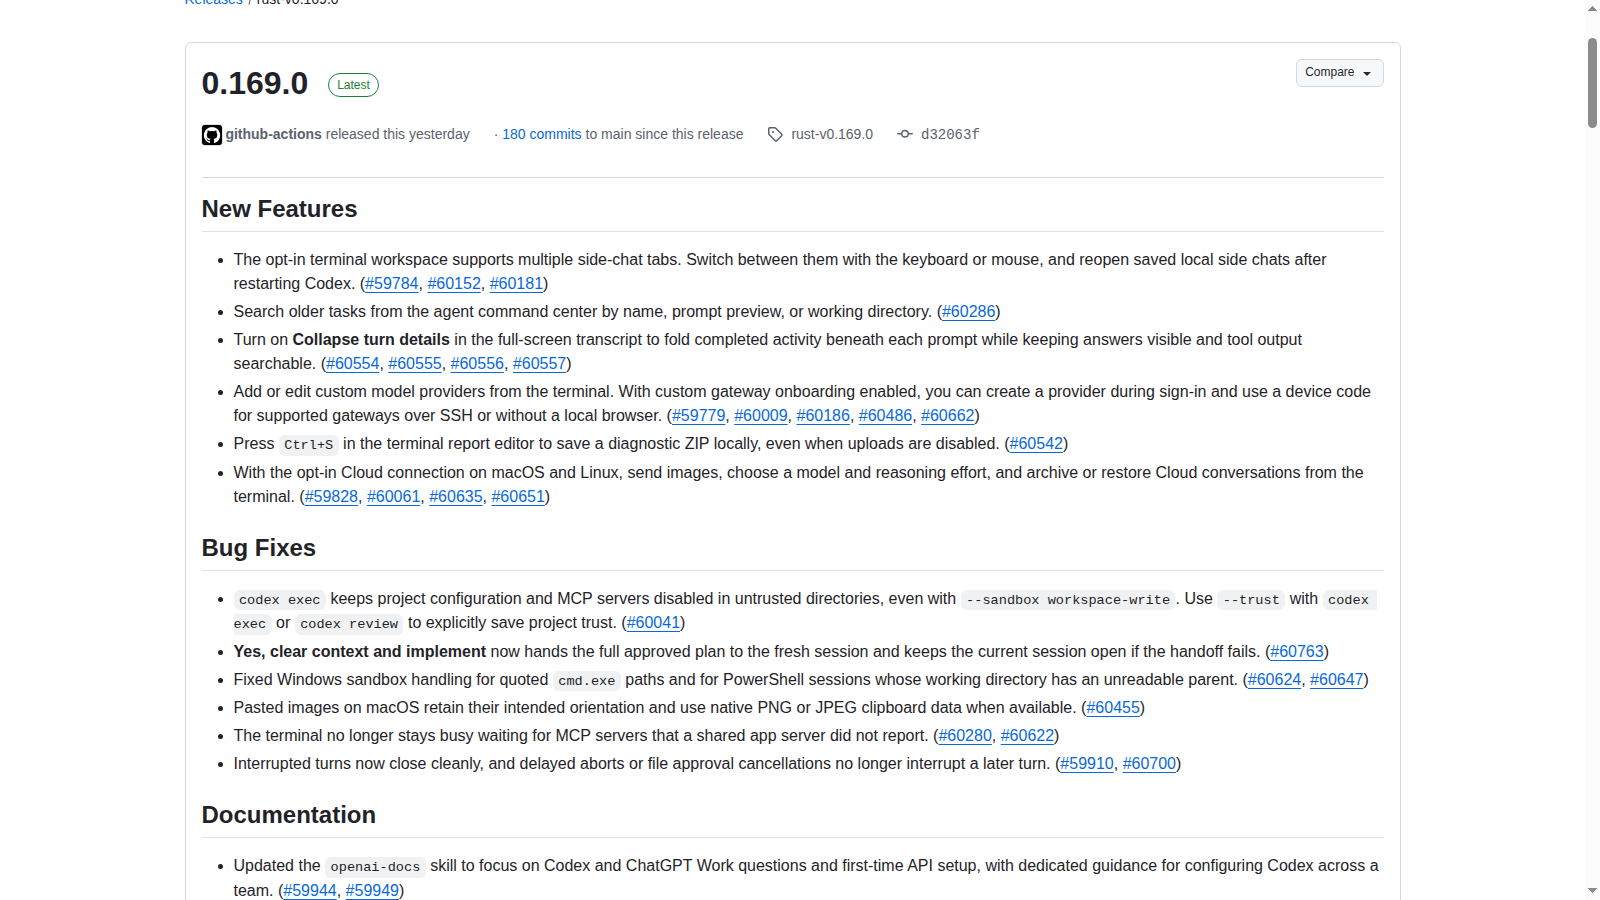
In breve: Codex 0.169.0 non tratta workspace-write come un’autorizzazione a fidarsi del progetto. Nelle directory non attendibili, codex exec lascia disabilitati configurazione locale e server MCP. Prima di eseguire un repository esterno vanno quindi controllati separatamente accesso ai file e configurazione caricata. Codex 0.169.0: note della release stabile.
Analisi delle note della release stabile e della modifica upstream. Non è stata eseguita una sessione Codex su un account, né una riproduzione end-to-end del comportamento: la checklist è un protocollo di verifica proposto.
Che cosa cambia in codex exec?
La nota della 0.169.0 precisa che configurazione del progetto e server MCP restano disabilitati nelle directory non attendibili anche con --sandbox workspace-write. Il punto non è togliere la scrittura al processo: è evitare che quel permesso diventi implicitamente fiducia nella configurazione trovata nel repository.
Codex 0.169.0: note della release stabile.
Perché sandbox e fiducia non sono sinonimi?
Per decidere se aprire un progetto servono due domande: dove può operare l’esecuzione e quali istruzioni o integrazioni locali vengono caricate? La modifica upstream tiene separati questi piani e aggiunge un avviso quando la configurazione del progetto è disabilitata. È un controllo utile soprattutto nei job non interattivi, dove una decisione implicita può passare inosservata.
Modifica upstream: fiducia esplicita nelle esecuzioni non interattive.
Che cosa comporta concedere --trust?
La modifica introduce --trust per codex exec e codex review e specifica che la fiducia viene salvata anche per conversazioni future. Il consenso persiste con --ephemeral; un progetto esplicitamente non attendibile viene rifiutato e l’opzione non si combina con --ignore-user-config. Non è quindi un semplice interruttore temporaneo da aggiungere a ogni comando.
Modifica upstream: fiducia esplicita nelle esecuzioni non interattive.
Come impostare una prova controllata?
La prova proposta usa una cartella sintetica e una configurazione priva di credenziali o comandi esterni pericolosi. Confronta prima l’esecuzione senza fiducia con quella autorizzata solo dopo ispezione, annotando configurazione caricata, avvisi e integrazioni disponibili. Conserva i log e controlla anche la persistenza della decisione: nessuno di questi esiti è stato misurato in questa analisi.
Checklist pratica proposta
- Annotare versione del binario e provenienza della release 0.169.0.
- Usare una cartella di prova senza dati personali, token o accessi di produzione.
- Ispezionare configurazione di progetto e comandi dei server MCP prima di accordare fiducia.
- Distinguere nei log permessi di scrittura, avvisi e configurazione effettivamente caricata.
- Non aggiungere --trust soltanto per far sparire un errore o un avviso.
- Documentare la fiducia persistente e il ripristino dello stato di prova.
Condizioni e limitazioni
La correzione documentata non certifica un repository come sicuro. Nessun test runtime svolto; --trust salva una fiducia persistente e non va usato per aggirare un rifiuto senza ispezionare il progetto.