
L’ANALISI
VOLTA infostealer: come usa un LLM dopo il furto
VOLTA usa un LLM per ordinare i dati già rubati, secondo Cisco Talos. Il passaggio è opzionale: cosa cambia per sessioni e credenziali.
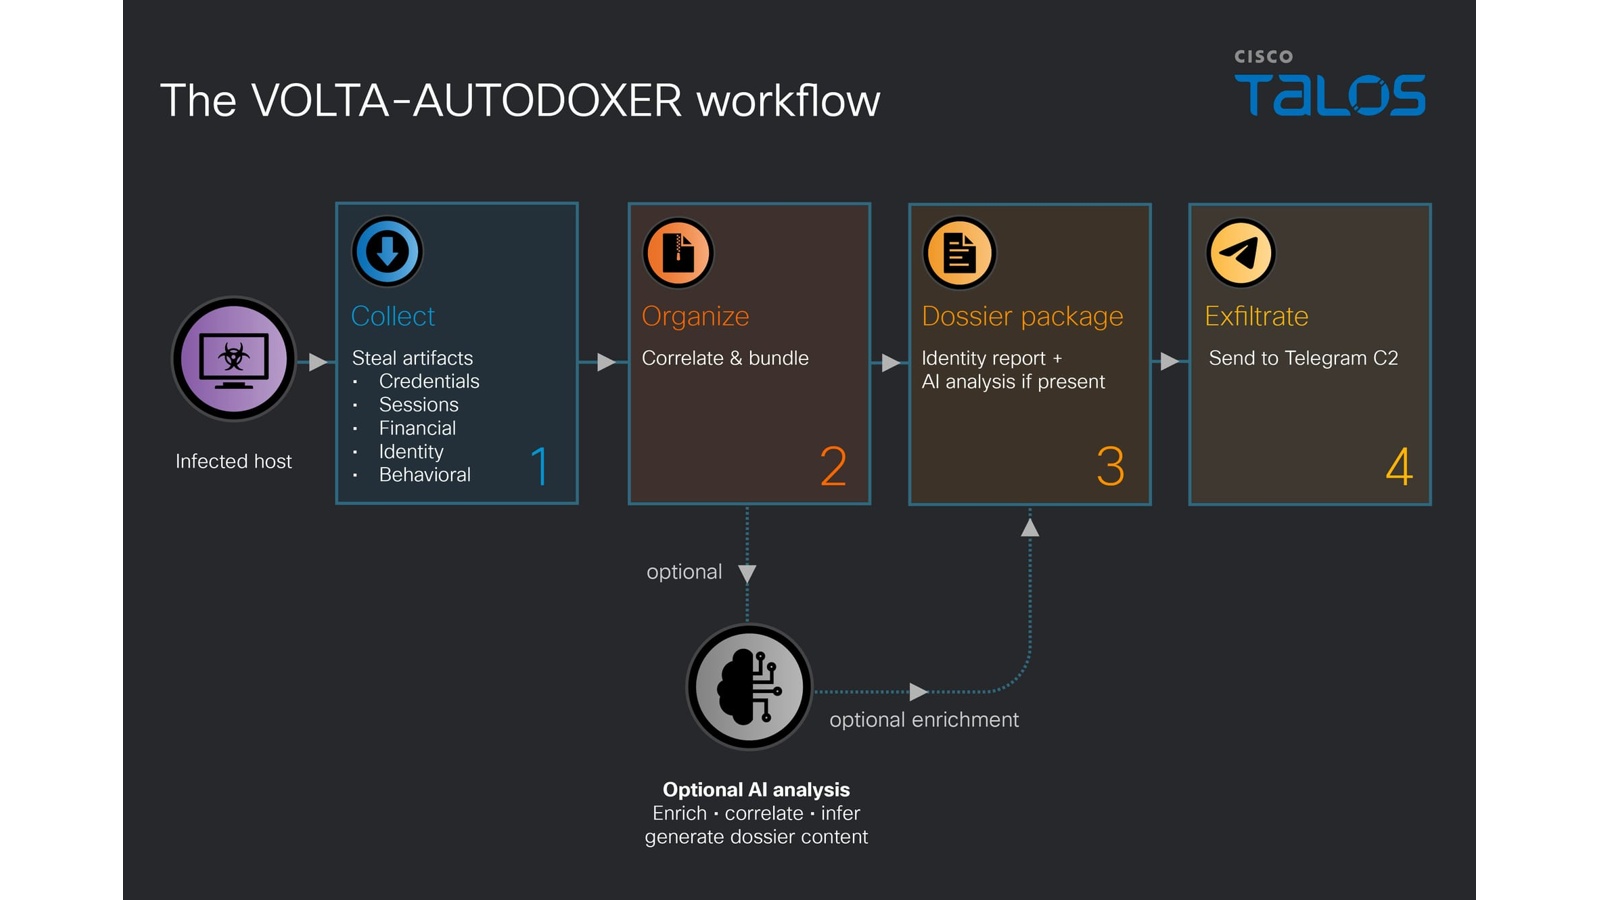
In breve: Secondo Cisco Talos, VOLTA usa un LLM per analizzare e ordinare informazioni già raccolte da un infostealer. La fase AI è opzionale: non è il motore necessario dell'intrusione. Per chi difende un ambiente, la domanda operativa rimane quali credenziali, token e sessioni siano da revocare, non soltanto se il modello abbia accettato la richiesta.
Lettura del rapporto Cisco Talos pubblicato il 31 ottobre 2026 e della sua figura di flusso. Nessun malware è stato acquisito o eseguito; le valutazioni sul campione sono attribuite al laboratorio, la checklist è una proposta difensiva.
In quale fase entra il modello?
Talos colloca l'LLM dopo la raccolta e l'arricchimento dei dati. Il malware costruisce un pacchetto di informazioni e chiede al modello di valutarne il valore per l'operatore. La distinzione è importante: il rapporto non dimostra che un modello scelga ed esegua da solo tutti i passaggi dell'intrusione. Il beneficio descritto riguarda il lavoro di triage successivo al furto, non una nuova capacità magica di accesso. Cisco Talos: analisi del flusso VOLTA e contromisure.
Perché credenziali e sessioni vanno considerate insieme?
La raccolta descritta comprende password, cookie, token, chiavi e altri dati presenti sul dispositivo. Talos riferisce anche un arricchimento basato su sessioni sottratte. Per la risposta difensiva, un inventario limitato alle password sarebbe quindi troppo stretto rispetto al perimetro del rapporto: occorre distinguere credenziali persistenti, sessioni già autorizzate e servizi cloud raggiungibili. Questo non prova che ogni installazione colpita contenga tutte quelle categorie. Cisco Talos: analisi del flusso VOLTA e contromisure.
Un rifiuto dell'LLM ferma lo stealer?
Il rapporto descrive una catena di modelli di riserva e la possibilità di operare senza la fase LLM quando manca la chiave. La raccolta e il trasporto dei dati non dipendono quindi necessariamente dall'esito della valutazione AI. Un rifiuto registrato può essere informazione utile nell'indagine, ma non è una certificazione di protezione del dispositivo. Non sono stati verificati in questo ciclo gli esiti dei singoli provider né la frequenza di successo dei tentativi. Cisco Talos: analisi del flusso VOLTA e contromisure.
Quali tracce cercare senza eseguire il campione?
Talos segnala che l'eseguibile può cancellarsi e indica un log di debug da preservare nell'indagine. La priorità proposta è attivare il proprio processo di risposta, preservare le evidenze con personale qualificato e ricostruire l'intervallo di esposizione. È diverso dal scaricare il campione per una prova improvvisata. Le indicazioni del laboratorio sul controllo dell'avvio headless di Chrome riguardano il percorso analizzato, non una promessa di blocco di ogni infostealer. Cisco Talos: analisi del flusso VOLTA e contromisure.
Che cosa cambia nelle decisioni di difesa?
La lezione pratica è separare il blocco dell'accesso, il contenimento della raccolta e l'analisi dei dati già persi. Se l'LLM interviene solo alla fine, una misura sul provider del modello non sostituisce i controlli endpoint o la revoca delle sessioni. Una verifica difensiva utile dovrebbe usare dati sintetici e ambienti controllati, misurando ciascun confine separatamente. Questa analisi non rivendica una prova del campione o un risultato di prevenzione. Cisco Talos: analisi del flusso VOLTA e contromisure.
Condizioni e limitazioni
Analisi attribuita al campione esaminato da Cisco Talos, non una misura indipendente di diffusione o efficacia. Non sono stati scaricati né eseguiti campioni. Un rifiuto del modello non dimostra che la raccolta o l'esfiltrazione siano state fermate.
Checklist pratica
- Attivare il processo di risposta agli incidenti se esistono indicatori pertinenti, senza eseguire il malware.
- Preservare le evidenze del dispositivo e i log indicati dal laboratorio con personale qualificato.
- Inventariare password, token, sessioni e chiavi potenzialmente presenti nel perimetro esposto.
- Revocare gli accessi coinvolti secondo le procedure dei servizi pertinenti, non soltanto cambiare password.
- Verificare le regole di avvio dei browser rispetto ai processi autorizzati nell'ambiente.
- Non interpretare un rifiuto LLM come prova che il furto sia fallito.
- Tenere separate le conclusioni del laboratorio, le proprie osservazioni e i controlli ancora da eseguire.