
L’ANALISI
Claude Code 2.1.316: il fix di --restricted
Claude Code 2.1.316: il fix dichiarato da Anthropic per --restricted, i limiti della fonte e la checklist per directory e regole Read.
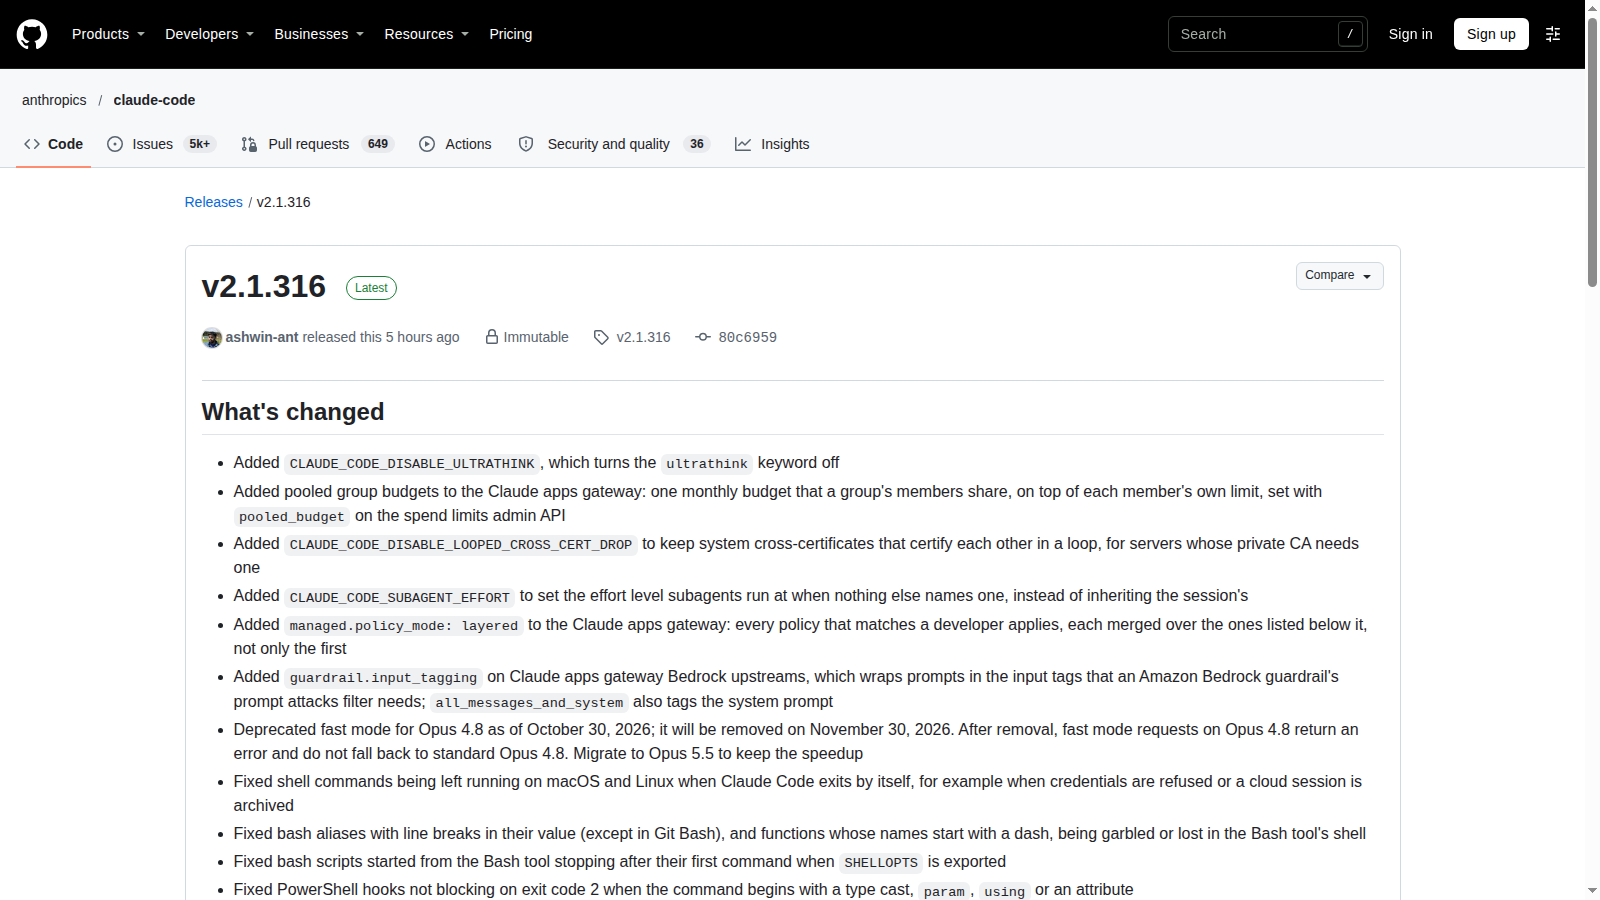
In breve: Secondo Anthropic, Claude Code 2.1.316 corregge le sessioni --restricted che caricavano file esterni alle directory di lavoro quando una regola Read allow li comprendeva. Per chi usa questa modalità, la decisione pratica è aggiornare e ricontrollare versione, directory e autorizzazioni effettive. Il fix dichiarato non equivale a una certificazione generale di isolamento.
Il delta verificato nella release ufficiale
La release GitHub è stata pubblicata il 31 ottobre 2026 alle 01:01:35 UTC, le 02:01:35 in Italia, ed è indicata come non preliminare. La stessa correzione compare nel changelog fissato a v2.1.316, confrontato anche con il commit del tag. È una modifica del client: il punto non è una nuova capacità del modello, ma il rispetto del perimetro dei file dichiarato per una sessione ristretta. Anthropic: release ufficiale di Claude Code v2.1.316.
Le condizioni contano più dell'etichetta sicurezza
La nota di Anthropic lega il comportamento a tre elementi: sessione avviata con --restricted, file fuori dalle directory di lavoro e una regola Read allow che li autorizzava. Non descrive un upload arbitrario senza condizioni. La documentazione definisce --restricted come modalità pensata anche per harness su macchine condivise e limita gli strumenti file integrati alle directory di lavoro. La correzione dichiarata riguarda proprio l'interazione fra questo confine e l'autorizzazione Read. Anthropic: riferimento CLI, modalità --restricted e comandi di versione.
Directory e configurazione vanno inventariate insieme
Per la documentazione, il perimetro parte dalla directory di avvio e può includere directory aggiunte con --add-dir o additionalDirectories. Non basta quindi leggere il nome della cartella del progetto. Inoltre --restricted carica solo impostazioni gestite e quelle fornite con --settings: controllare soltanto la configurazione personale può far esaminare il file sbagliato. Conviene registrare l'avvio effettivo dell'harness e associare ogni autorizzazione alla configurazione realmente caricata.
Aggiornare non sostituisce una politica minima
La CLI documenta claude --version per conoscere la versione e claude update per aggiornare; nelle installazioni amministrate va seguito il canale approvato dal team. Il controllo deve riguardare l'eseguibile realmente usato dall'automazione, non una copia diversa presente sul computer. Come scelta prudenziale, mantieni directory e regole Read limitate al necessario. I permessi degli strumenti non sono un isolamento completo del sistema operativo: la documentazione distingue i controlli sui file dai processi arbitrari.
Che cosa questa verifica non dimostra
Abbiamo confrontato documenti ufficiali e metadati, senza eseguire Claude Code o tentativi di exploit. La voce non fornisce un intervallo completo delle versioni interessate, una gravità assegnata o una ricostruzione di incidenti. Non va trasformata in una CVE né nella prova di una compromissione. Se serve validare il proprio ambiente, pianifica un controllo separato con file fittizi e criteri di accettazione espliciti, senza usare segreti reali.
Condizioni e limitazioni
La fonte è il changelog del produttore, non una verifica indipendente del client. La voce non specifica tutte le versioni coinvolte, destinazione degli upload o abusi osservati; non costituisce una disclosure CVE.
Checklist pratica
- Registra claude --version nell'ambiente realmente usato dall'harness e conserva l'output.
- Elenca directory iniziale, --add-dir e additionalDirectories applicabili; elimina estensioni del perimetro non necessarie.
- Rivedi le regole Read allow nelle impostazioni gestite e nei file passati con --settings.
- Aggiorna tramite il canale approvato e ricontrolla la versione: 2.1.316 è la release che dichiara questo fix.
- Archivia versione, directory e regole approvate; tieni eventuali prove con file fittizi separate dai dati di produzione.