
L’ANALISI
Anthropic Sandbox Runtime v0.0.81: cosa corregge davvero su Windows
Analisi operativa di Anthropic Sandbox Runtime v0.0.81: correzioni Windows, reinstallazione richiesta, limiti residui e checklist per agenti e server MCP.
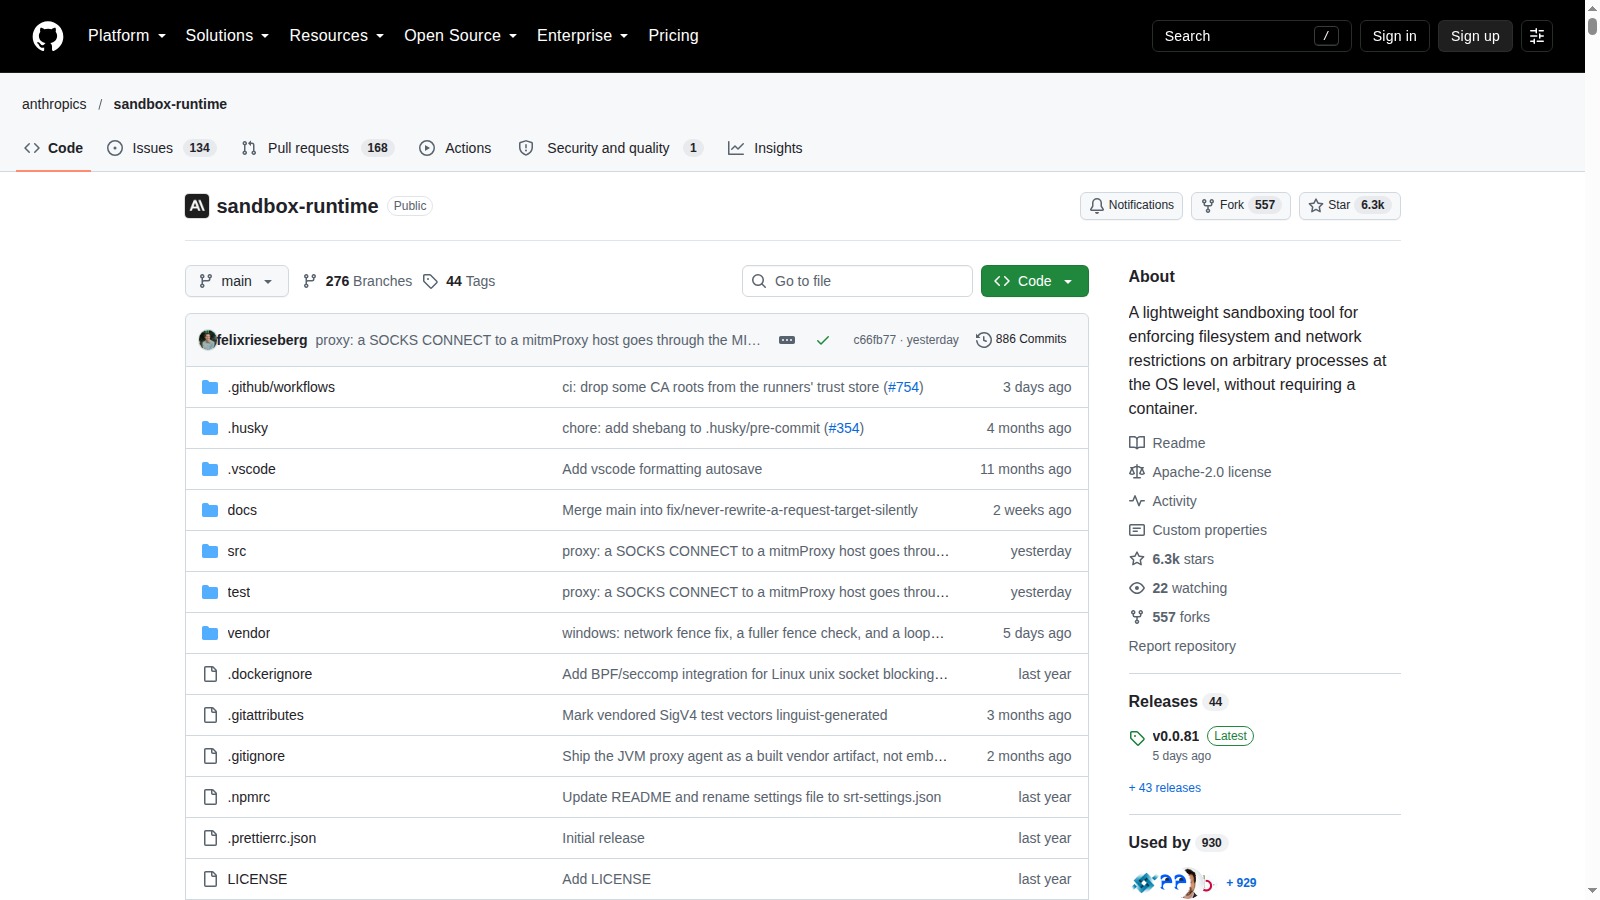
In breve: La v0.0.81 chiude due problemi concreti del sandbox Windows e rende obbligatorio il token a scrittura limitata, ma non trasforma la preview in un confine completo contro codice ostile. L’aggiornamento richiede di rieseguire windows-install; su macOS e Linux questa release non cambia nulla.
Il delta materiale della v0.0.81
Pubblicata il 20 ottobre, la release interviene soltanto sul percorso Windows. Le sessioni create con una configurazione precedente vengono rifiutate con reinstall_required finché non si riesegue l’installazione, perché cambiano sia il setup sia i filtri di rete WFP.
Tre correzioni che cambiano il rischio
Il processo sandboxed usa ora sempre un token a scrittura limitata, così i permessi generici del gruppo Users non scavalcano allowWrite. Il filtro WFP include i figli AppContainer e la pipe stdin non espone più al processo il lato server che poteva consentire l’impersonazione del client.
Il confine tecnico sulle tre piattaforme
Sandbox Runtime usa Seatbelt su macOS, bubblewrap e namespace di rete su Linux, e un account locale dedicato con WFP e ACL su Windows. Le regole si applicano all’albero dei processi e possono limitare filesystem, domini, socket Unix e server MCP senza richiedere un container completo.
Cosa cambia per chi gestisce agenti e MCP
Il progetto è utile per ridurre i privilegi di comandi, tool e server MCP, ma la configurazione deve partire da negazione della rete e scrittura consentita solo nel workspace. Dopo l’upgrade Windows servono una nuova installazione elevata, una verifica dei grant persistenti e test negativi su file e destinazioni non autorizzate.
Limiti residui da non nascondere
Su Windows i client basati su Schannel non funzionano nel token ristretto. La documentazione avverte inoltre che SMB, WSL, traffico portato da servizi di sistema e alcune forme di impersonazione del token non sono bloccati dal filtro. Anche l’accesso in lettura al profilo utente richiede cautela, soprattutto su macchine condivise.
Condizioni e limitazioni
Tutte le modifiche della v0.0.81 riguardano Windows. Il supporto Windows resta alpha e la documentazione elenca limiti aperti: traffico mediato da servizi di sistema, SMB e WSL non è coperto dal filtro; token anonimi o derivati possono evitare il blocco di rete. Non è un confine adatto a codice ostile senza ulteriori livelli di isolamento.
Checklist pratica
- Fissare la versione v0.0.81 e registrare il commit della release.
- Su Windows rieseguire npx @anthropic-ai/sandbox-runtime windows-install prima di riaprire le sessioni.
- Su macchine condivise usare --skip-profile-grant o rimuovere il grant al profilo.
- Negare la rete per impostazione predefinita e consentire solo i domini indispensabili.
- Limitare allowWrite al workspace e negare esplicitamente segreti, configurazioni e credenziali.
- Provare letture, scritture e connessioni vietate con test negativi ripetibili.
- Non usare questa preview come unico confine per codice deliberatamente ostile o multi-tenant.